Переказати
Попередження Дурова про конфіденційність: чому план ЄС щодо перевірки віку може стати інструментом масового спостереження
 re****@gmail.com2026-04-21
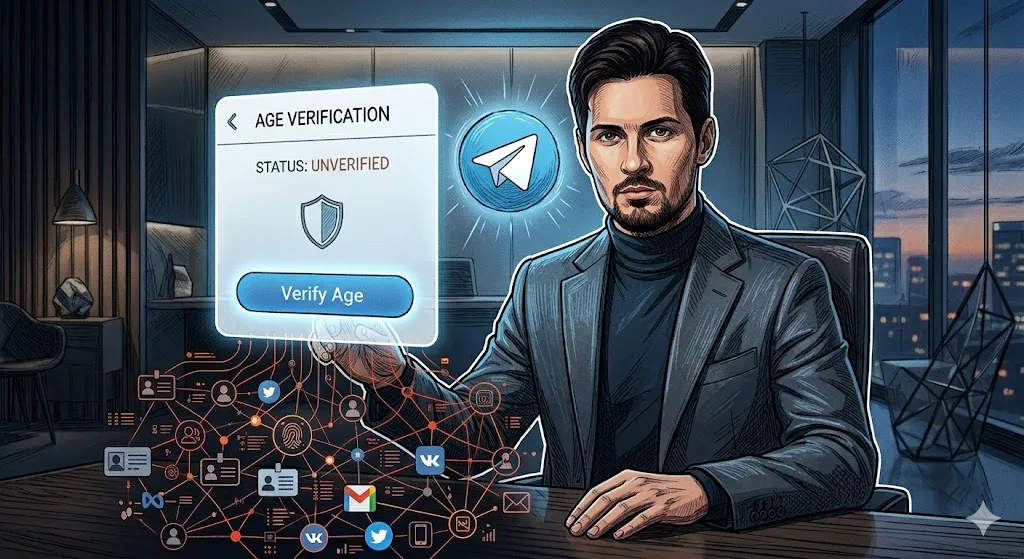
Дуров застерігає, що застосунок ЄС для перевірки віку ризикує стати інструментом масового спостереження, тоді як альтернативи, що зберігають конфіденційність, як-от докази з нульовим розголошенням, вже існують, але не мають політичної підтримки.
Павло Дуров часто публічно висловлює думки, погляди та переконання технологічної індустрії, які багато хто з її представників, можливо, не бажає озвучувати. До його останнього застереження слід поставитися з великою обережністю.
Засновник і генеральний директор Telegram нещодавно опублікував допис в інтернеті, в якому висловив свої занепокоєння щодо додатка ЄС для верифікації віку, який визначатиме вік людей, що намагаються отримати доступ до певних онлайн-платформ та/або послуг. За словами Дурова, цей додаток розроблений для захисту дітей, але він вважає, що цей додаток функціонально слугуватиме засобом для створення інфраструктури спостереження, і, після побудови, буде використовуватися для набагато більшого, ніж просто перевірка віку підлітка.
Занепокоєння Дурова загалом не є параноїдальними, а скоріше архітектурними.
Що насправді будує ЄС
Імпульсом для цієї пропозиції є зростаючий тиск на платформи щодо обмеження доступу неповнолітніх до контенту для дорослих, азартних ігор та деяких функцій соціальних мереж. Ряд держав-членів ЄС запросили певну форму централізованої або напівцентралізованої системи верифікації, або додатку, або цифрового посвідчення особи, яке слугуватиме підтвердженням віку для користувачів, що використовують різні платформи, але мало б бути подане до декількох служб верифікації особи.
Обґрунтування кросплатформового підходу до верифікації віку має певну поверхневу перевагу, але замість того, щоб платформам доводилося самостійно здійснювати верифікацію віку, а отже, збирати та зберігати велику кількість документів для перевірки особи у датакратії, єдина верифікація вашого віку могла б використовуватися як доказ віку на всіх платформах.
Проблема Дурова зі спільною верифікацією віку полягає в тому, що від вас вимагається для функціонування в такому середовищі. Щоб забезпечити ефективну та надійну верифікацію віку, система повинна буде повідомити верифікатору, хто є користувачем. Тобто, використовувати перевірені державні посвідчення, що підтверджують вашу справжню верифіковану особу. Згодом, ваша верифікація буде пов'язана з усіма платформами, які ви використовуєте.
Незалежно від засобів захисту конфіденційності, що надаються поверх цифрової інфраструктури, фундаментальна природа цього типу верифікації створює запис про те, які послуги ви, як верифікований користувач, накопичили та до яких отримали доступ, створюючи «історію переглядів» на основі вашої верифікованої особи під час впровадження цього типу верифікації. Додаток був вразливим до злому за задумом, оскільки він сліпо довіряв пристрою, і було припущено, що ЄС може використати цей злом як привід для усунення функцій конфіденційності та перетворення всього цього на ширший інструмент спостереження для соціальних мереж.
Чому це пов'язано з крипто та цифровою конфіденційністю
Спільнота криптовалют має кровну зацікавленість у цих дискусіях, хоча вони можуть здаватися більше стосовними використання соціальних мереж та платформ з контентом для дорослих, ніж чогось іншого.
Основний аргумент на користь самозберігання (self-custody), децентралізованих ідентичностей та технологій, що зберігають конфіденційність, полягає в тому, щоб особи мали контроль над власними даними та обліковими даними. Ви не віддаєте свій паспорт банку, щоб показати, що вам більше 18 років, ви просто показуєте його; вони перевіряють те, що їм потрібно, і на цьому все. Паспорт залишається вашим. Однак, використовуючи централізовану систему цифрової верифікації, ви даєте дозвіл людям або компанії, що здійснює верифікацію, реєструвати подію(ї) верифікації десь, і цей журнал, швидше за все, буде використовуватися для цілей, які з часом розширюватимуться.
Європейські регулятори вже продемонстрували готовність використовувати доступ до даних на рівні платформ як регуляторний інструмент. Найважливішим прикладом цього є, який накладає дуже суворі зобов'язання на платформи цифрового контенту щодо модерації контенту та прозорості даних користувачів. Європейська Комісія Якщо вимога верифікації віку буде додана до цього існуючого регуляторного органу, то це стане частиною ширшої інфраструктури відповідності регуляторним нормам, яка буде підлягати постійному доступу та контролю з боку регуляторів.
Європейський Союз чітко дав зрозуміти, що він бажає посиленої видимості зашифрованих комунікацій — прагнення, якому Дуров рішуче протистояв, і їхні вимоги сприяли юридичним проблемам Дурова у Франції минулого року. Дурову було висунуто обвинувачення французькими прокурорами у серпні 2024 року в сприянні організованій злочинності та відмові співпрацювати з владою, при цьому одне з обвинувачень передбачає максимальне покарання у вигляді 10 років позбавлення волі та штрафу у розмірі 500 000 євро. Скептицизм Дурова щодо верифікації віку не випадковий і пов'язаний з цими минулими подіями, і він бачить, як та сама тенденція повторюється, але з кращим брендингом.
Проблема громадянських свобод
Те, що структурний характер цієї системи означає для аспекту спостереження, полягає в тому, що це не залежить від того, чи діють регулятори недобросовісно. Структурний характер ризику спостереження вказує на те, що це проблема самої системи, що будується, на відміну від проблеми змов, які виникають у структурі системи.
Як тільки ця система створить спосіб масштабної верифікації ідентичностей, а також забезпечить зв'язок між цими ідентичностями та доступом до платформ, це стане дієвим способом для урядів створювати та/або змінювати цю систему, а також змінювати закони та регуляції, які спочатку були створені для однієї чи іншої мети. Той самий тип верифікації на певну дату у 2025 році міг бути створений за одного уряду чи політичної партії, а потім продовжував існувати таким чином, що люди користуються ним після будь-яких політичних змін, що призвели до створення верифікації.
У минулому криптографи використовували той самий аргумент щодо шифрування. Якщо ви створюєте бекдор у системі, ви не можете створити бекдор, який використовуватимуть лише хороші люди. Бекдор вбудований у систему. Критики давно попереджали, що заходи спостереження, які починаються з вузьких обґрунтувань — таких як захист дітей, — історично розширюються до інструментів для моніторингу інакомислення, профілювання меншин або придушення свободи вираження поглядів.
Те саме стосується систем верифікації віку, які мають здатність верифікувати вік особи на основі верифікованої реальної ідентифікованої особи, пов'язаної з обліковим записом цієї особи, і які можуть працювати з іншими платформами щодо віку цієї верифікованої ідентифікованої особи. Це те саме, що бекдор у комп'ютері.
Як виглядають кращі альтернативи
Збереження конфіденційності при верифікації віку технічно можливе без створення шару спостереження. Докази з нульовим розголошенням дозволяють користувачеві довести, що він відповідає певній умові — старший за 18 років, резидент певної країни — не розкриваючи основних даних, що ідентифікують особу. Верифікація відбувається; ідентичність не передається.
Кілька проєктів у сфері криптографії та цифрової ідентичності працюють над цим вже багато років. Дослідницький звіт від Aztec стверджує, що відповіді на питання щодо підтвердження віку лежать не в законах, які обмежують громадянські свободи, а в нових технологічних рішеннях, що забезпечують надійну верифікацію особистості, зберігаючи при цьому особисту інформацію. Технічні рішення існують. Чого їм бракує, так це політичної волі з боку регуляторів, яким їх важче перевіряти та впроваджувати, ніж централізовані системи.
Дуров не помиляється щодо реальності компромісу. Чи прислухається до цього ЄС — це інше питання.
Безпека дітей є законною політичною метою. Архітектура, обрана для її досягнення, має величезне значення — і зараз архітектура, що розглядається, виглядає менш як інструмент конфіденційності, а більше як реєстр з хорошою публічністю.