Як фішинг із застосуванням дипфейків атакує ваш криптогаманець (і чому старі правила зазнали невдачі)

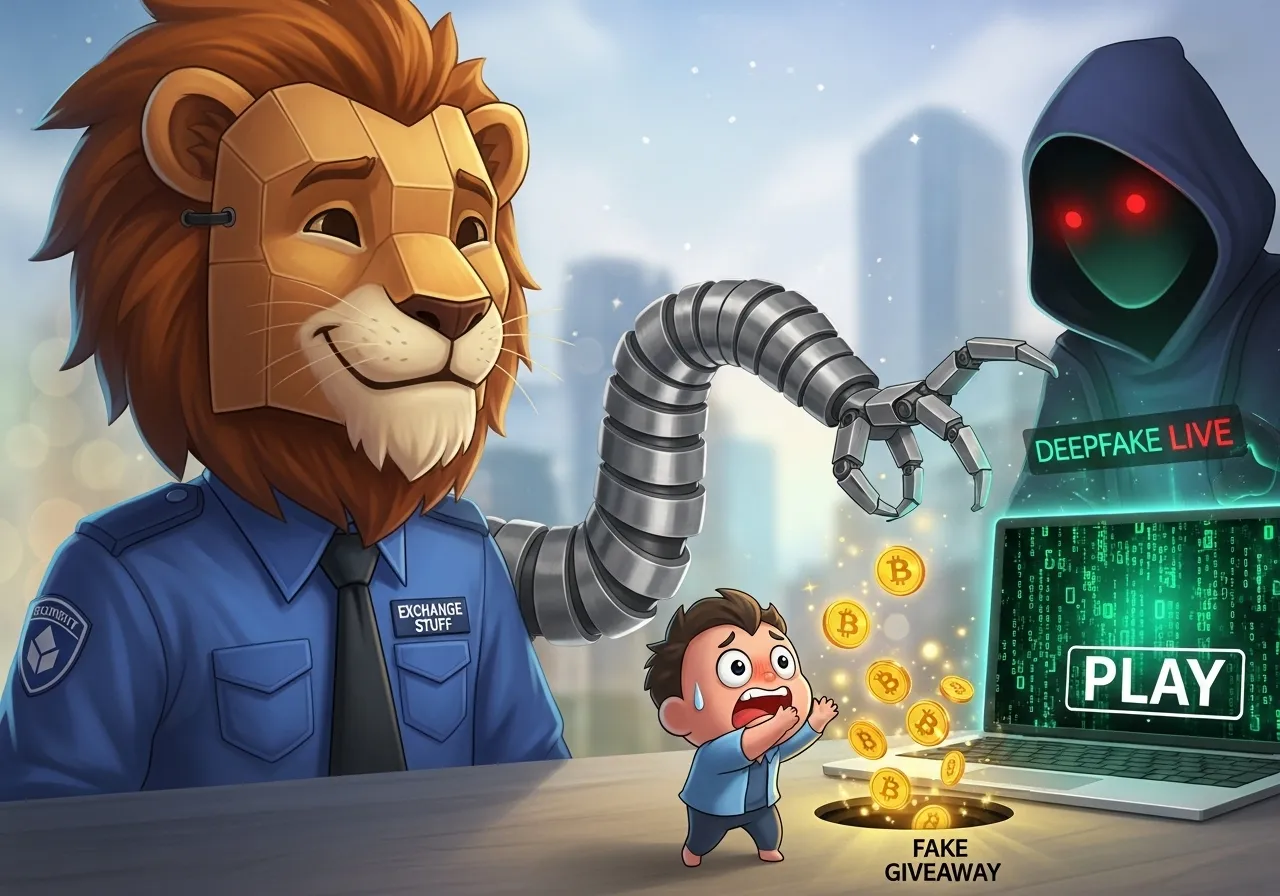
Фейкові атаки з використанням deepfake у січні 2026 року викрали понад 311 млн доларів з криптогаманців. Дізнайтеся про п’ять типів атак, які наразі націлені на трейдерів, та як захистити свої активи, поки не стало занадто пізно.
Стрім виглядав абсолютно реалістично. На ньому Віталік Бутерін сидів у, здавалося б, живій конференц-залі, звертаючись прямо в камеру та розповідаючи про роздачу коштів від фонду Ethereum. Якість продакшену була високою. Голос був правильний. Манери були правильні. На екрані з'явилася адреса для пожертвувань зі зворотним відліком. Надішліть ETH зараз і отримайте подвійну суму назад протягом 24 годин.
Трейдер у Лондоні дивився дві хвилини, впізнав обличчя та голос, і відправив 1.4 ETH. Зворотний відлік закінчився. Нічого не повернулося. До того часу, як він знайшов оригінальний стрім, його вже було видалено. Адреса вже зібрала кошти з 340 інших гаманців, перш ніж платформа її заблокувала.
Він не натискав на підозріле посилання. Він не ігнорував граматичну помилку. Він дивився на те, що виглядало як реальна людина, яка говорила реальні речі в реальному часі. Ось що відрізняє діпфейк-фішинг від усіх попередніх шахрайств, і саме тому він витягує сотні мільйонів доларів з криптогаманців прямо зараз.
Чому старі правила більше не працюють
Роками порада була простою: перевіряйте наявність граматичних помилок, шукайте підозрілі посилання, перевіряйте адресу електронної пошти відправника і ніколи не натискайте нічого, що викликає сумніви. Ця порада захищала людей від фішингових атак 2018 і 2019 років. Вона не захистить їх від того, що відбувається у 2026 році.
Діпфейк-фішинг усуває всі традиційні червоні прапорці. Повідомлення граматично бездоганні, тому що вони були написані ШІ. Брендинг відповідає законним біржам аж до шрифту та кольору. Голоси не відрізняються від реальних людей. Відео синхронізоване, плавне та контекстуально точне. А терміновість відчувається справжньою, тому що вона передається через канали, яким довіряють трейдери: прямі трансляції YouTube, оголошення в Telegram та електронні адреси, які виглядають ідентично справжнім.
Тільки в січні 2026 року фішингові атаки вивели понад 311 мільйонів доларів у криптокористувачів. Шахрайства з імітацією зросли на 1400 відсотків порівняно з попереднім роком у 2025 році. Шахрайства, що використовують ШІ, були в 4,5 рази прибутковішими, ніж традиційні шахрайства.
Масштаб не є теоретичним. Chainalysis оцінює, що шахраї викрали приблизно 17 мільярдів доларів через крипто-шахрайства та обман у 2025 році, а дані на початку 2026 року свідчать про те, що ця цифра буде перевищена до кінця року. Середня виплата на жертву зросла з 782 доларів у 2024 році до 2764 доларів у 2025 році, що становить збільшення на 253 відсотки. Зловмисники більше не кидають широку мережу. Вони націлені на меншу кількість людей за більші суми, і їм це вдається.
П'ять способів, якими діпфейк-фішинг атакує криптотрейдерів
1. Відео з підробною підтримкою знаменитостей
Це атака, яка спіткала трейдера в першій історії. Шахраї генерують за допомогою ШІ відео відомих діячів, включаючи Ілона Маска, Майкла Сейлора та Віталіка Бутеріна, які просувають підроблені запуски токенів, роздачі або інвестиційні можливості. Якість досягла такого рівня, що більшість глядачів не можуть відрізнити підробку від справжніх інтерв'ю або прямих трансляцій. Криптовалютний сектор становив 88 відсотків усіх виявлених випадків шахрайства з діпфейками у 2023 році, і ці цифри зростають щороку. Ці відео зазвичай розгортаються через підроблені акаунти YouTube, зламані легітимні канали або платну рекламу в соціальних мережах, яка використовує той самий брендинг, що й особа, яку імітують.
2. Імітація за допомогою клонування голосу
Цей спосіб більш цілеспрямований і небезпечний, оскільки відчувається особистим. Технологія клонування голосу тепер вимагає лише трьох-п'яти секунд зразка аудіо, щоб створити переконливу копію будь-якого голосу. Шахраї збирають аудіо з подкастів, інтерв'ю на YouTube, Twitter Spaces та записів конференцій, а потім використовують клонований голос, щоб дзвонити трейдерам безпосередньо, видаючи себе за співробітників служби підтримки біржі, фінансового консультанта або, в деяких випадках, друга чи колегу, чий голос вони отримали з публічних записів. Абонент каже вам, що з вашим акаунтом виникла проблема, що було зафіксовано несанкціоноване виведення коштів, або що вам потрібно негайно підтвердити свою початкову фразу, щоб запобігти втраті. Голос звучить правдоподібно. Терміновість відчувається реальною. І дзвінок надходить безпосередньо на ваш телефон.
3. Діпфейк-прямі трансляції
Підроблені прямі трансляції на YouTube та платформах соціальних мереж є одним з найшвидше зростаючих векторів діпфейк-атак у криптосвіті. Зловмисники створюють трансляцію, яка, здається, показує відому особу в режимі реального часу. На екрані працює таймер зворотного відліку. Відображається адреса гаманця для пожертвувань або участі. Глядачі, які приєднуються до трансляції в середині, бачать, як на адресу надходять кошти в реальному часі, що створює соціальний доказ легітимності роздачі. До того часу, як платформа видаляє трансляцію, десятки або сотні гаманців вже відправили кошти на адресу, яку контролює зловмисник. Втрати від фішингу сигнатур зросли на 207 відсотків у січні 2026 року порівняно з груднем 2025 року, і атаки через прямі трансляції є значним рушієм цього зростання.
4. Фішингові електронні листи, згенеровані ШІ
Фішинговий електронний лист 2026 року зовсім не схожий на ті, що були п'ять років тому. ШІ генерує повідомлення, які ідеально відтворюють тон, брендинг та стиль написання легітимних бірж. Логотип правильний. Футер збігається. Мова звучить так, ніби її написала справжня команда з комплаєнсу. У листі повідомляється, що ваш обліковий запис позначено для перегляду, що було ініційовано виведення коштів, або що вам потрібно завершити крок верифікації протягом 24 годин. Посилання в електронному листі веде на веб-сайт, який виглядає ідентично реальній платформі. Кожне поле, яке ви заповнюєте, надходить безпосередньо зловмиснику. Кількість інцидентів, пов'язаних з діпфейками в криптосвіті, зросла на 654 відсотки з 2023 по 2024 рік і продовжує прискорюватися. Електронна пошта більше не є слабкою ланкою, якою вона була колись. Тепер це найбільш переконлива частина атаки.
5. Сайти-зливники гаманців та фізичні листи
Два вектори атаки, яких більшість трейдерів не очікує. Сайти-зливники гаманців імітують законні інтерфейси гаманців та платформи DeFi. Коли користувач підключає свій гаманець, щоб вимагати фальшивий аірдроп, бонус або NFT-дроп, шкідливий смарт-контракт виконується автоматично та виводить всі активи з підключеного гаманця. Блокчейн-транзакції є незворотними. Немає команди підтримки, куди можна зателефонувати, і немає можливості скасувати платіж. На початку 2026 року Safe Labs виявила скоординовану кампанію, що включає 5000 шкідливих адрес, пов'язаних з інструментами для зливу гаманців. Другий вектор є ще більш несподіваним: фізична пошта. Шахраї тепер надсилають офіційні листи, що імітують компанії з виробництва апаратних гаманців, такі як Ledger та Trezor, надруковані на фірмовому бланку, стверджуючи, що користувачі повинні виконати обов'язкове оновлення автентифікації. Кожен лист містить QR-код, що веде на фальшивий веб-сайт налаштування. Останній крок просить фразу відновлення гаманця.
Якщо будь-яке повідомлення, цифрове чи фізичне, запитує вашу початкову фразу або слова відновлення, негайно припиніть взаємодію. Жодна легітимна біржа, компанія-розробник гаманців або команда підтримки ніколи не запитуватиме цю інформацію за будь-яких обставин.
Червоні прапорці, які все ще працюють у 2026 році
Традиційні червоні прапорці зникли, але діпфейк-атаки все ще залишають сліди. Ось на що варто звернути увагу:
- URL-адреса рідко буває ідеальною. Діпфейк-сайти використовують домени, які відрізняються від справжніх на один символ: lbank-secure.com замість lbank.com, або ethereurn.org з непомітною заміною літер. Завжди вводьте URL-адресу вручну, а не натискайте на посилання.
- Роздачі, які вимагають, щоб ви спочатку відправили кошти, завжди є шахрайством. Жодна легітимна організація не просить вас відправляти крипто для отримання більшої суми назад. Це правило ніколи не мало винятків.
- Терміновість — це зброя. Будь-яке повідомлення, дзвінок, відео або електронний лист, що створює штучний часовий тиск, призначений для того, щоб ви не могли ясно мислити. Легітимні платформи не дають вам 15-хвилинних вікон для підтвердження особи перед заморожуванням коштів.
- Знаменитості не проводять публічних роздач через прямі трансляції. Якщо відома особа, схоже, роздає крипто онлайн, то це не вона. Кожен окремий випадок такого формату був шахрайством.
- Перевіряйте історію облікового запису стріму або відео. Канал YouTube, що веде пряму трансляцію Віталіка Бутеріна, створений три дні тому, не є справжнім. Легітимні канали мають роки контенту, постійний ріст підписників та перевірену історію.
- Справжня підтримка біржі не дзвонить вам без запиту. Якщо ви отримуєте дзвінок від когось, хто видає себе за співробітника LBank, Binance або будь-якої іншої біржі, покладіть слухавку та зв'яжіться з біржею безпосередньо через їхній офіційний веб-сайт для перевірки.
- Фізичні листи від компаній, що виробляють апаратні гаманці, із запитами про оновлення безпеки не є справжніми. Ledger, Trezor та інші виробники апаратних гаманців спілкуються через офіційний додаток або електронну пошту, пов'язану з реєстрацією вашого облікового запису, ніколи не через поштові відправлення з QR-кодами.
Як захистити свій криптогаманець
Самого лише усвідомлення недостатньо. Ось практичний контрольний список захисту, розроблений спеціально для загрозливого середовища 2026 року:
- Ніколи й нікому не повідомляйте свою початкову фразу або слова відновлення з будь-якої причини. Зберігайте їх офлайн, записаними на папері, у місці, яке контролюєте лише ви.
- Використовуйте апаратний гаманець для будь-яких накопичень, що перевищують суму, яку ви б носили як кишенькові гроші. Апаратні гаманці зберігають приватні ключі офлайн та поза досяжністю браузерних атак, зливників гаманців та шкідливого програмного забезпечення.
- Увімкніть білий список адрес для виведення коштів на кожній біржі, яку ви використовуєте. Це запобігає надсиланню коштів на нові адреси без додаткової верифікації, навіть якщо ваш обліковий запис скомпрометовано.
- Закладки на офіційні URL-адреси кожної біржі та гаманця, які ви використовуєте, і отримуйте доступ до них лише через ці закладки. Ніколи не переходьте за посиланнями з електронних листів, соціальних мереж або месенджерів.
- Відключайте свій гаманець від кожного сайту або платформи DeFi після завершення використання. Залишення гаманця підключеним надає шкідливим контрактам постійний доступ до схвалення майбутніх транзакцій.
- Регулярно переглядайте та скасовуйте дозволи на токени, використовуючи такі інструменти, як Revoke.cash або перевірку дозволів на токени Etherscan. Необмежені дозволи, надані в минулому, все ще можуть бути використані пізніше.
- Увімкніть двофакторну автентифікацію за допомогою програми-автентифікатора, а не SMS, для кожного крипто-акаунту. Двофакторна автентифікація на основі SMS може бути обійдена за допомогою атак заміни SIM-картки.
- Перш ніж взаємодіяти з будь-якою платформою, яка заявляє про аірдроп, бонус або роздачу, перевірте її легітимність через офіційні канали оголошень біржі, ніколи не за посиланням, наданим у самій пропозиції.
- Якщо ви отримуєте голосовий дзвінок від когось, хто видає себе за службу підтримки біржі, покладіть слухавку та передзвоніть за офіційним номером підтримки, вказаним на веб-сайті біржі. Клонування голосу достатньо складне, тому розпізнавання голосу більше не є надійним методом верифікації.
Середня сума шахрайства на жертву зросла на 253 відсотки за один рік. Зловмисники краще націлюються на людей, які повинні знати краще. Підготовка – єдиний надійний захист.
Що це означає для вашої торгівлі
Діпфейк-фішинг – це не нішева загроза, що стосується лише недосвідчених трейдерів. Зростання шахрайства з імітацією на 1400 відсотків та 311 мільйонів доларів, виведених за один місяць, свідчать про інше. Ці атаки досягають людей, які торгували роками, розуміють крипто і думали, що знають, на що звертати увагу.
Технологія цих атак не стане менш досконалою. Зловмисники тепер мають доступ до інструментів, які майже нічого не коштують, генерують атаки, що виглядають і звучать абсолютно реально, і націлені на людей у масштабах, які були неможливі два роки тому. Єдина надійна відповідь – змінити те, як ви все перевіряєте, а не лише те, на що ви звертаєте увагу.
Довіряйте процесу, а не подачі. Перевіряйте через офіційні канали, а не через канал, який просить вашої довіри. Уповільніть темп, коли щось здається терміновим. І захищайте свою початкову фразу, як єдиний ключ до всього, що вам належить, бо в криптосвіті це так і є.