За десять років викрадено криптовалюти на $17 мільярдів — ось куди насправді пішли ці кошти
 jo****@gmail.com2026-04-23
Криптохакерства вкрали 17 мільярдів доларів за десятиліття за даними DefiLlama, причому основними векторами є мости та експлойти приватних ключів. Група Лазарус з Північної Кореї відповідає за мільярди в державному спонсоруванні крадіжок.
Сімнадцять мільярдів доларів – це приголомшлива сума грошей, викрадена з криптовалютної індустрії хакерами протягом десяти років, згідно з даними DefiLlama про викрадені суми в криптовалютній індустрії з 2010 року. Щоразу, читаючи цю статистику, я роблю паузу, щоб усвідомити її, перш ніж осмислити. Сімнадцять мільярдів доларів – це велика сума. Кількість "втрачених" коштів через різні способи крадіжки криптовалют, такі як експлойти, атаки на мости, злив протоколів та злами бірж (деякі з яких набагато складніші за інші), підтверджує, що ця індустрія має проблему з безпекою. Змінилося те, що ці інциденти зросли експоненціально.
Як розбивається ця цифра
Сервіс під назвою DefiLlama агрегує дані про хаки в багатьох аспектах криптовалютного світу як інструмент для підвищення обізнаності про цю актуальну галузеву тему. На основі даних, проаналізованих DefiLlama, за останні десять років було зламано $17 мільярдів у різних аспектах криптовалюти. Однак ці суми в доларах не рівномірно розподілені протягом цих 10 років; значні хакерські атаки відбулися в період з 2021 по 2023 рік, коли загальна заблокована вартість у децентралізованих фінансах (DeFi) різко зросла, і так само швидко зросла кількість спроб зламу, оскільки зловмисники усвідомили, що в DeFi розміщується багато грошей лише з кількома місяцями аудиту безпеки та тестування.
Схема атак схожа. Новий сектор криптоіндустрії швидко приваблює великі потоки капіталу — швидше, ніж гроші можуть бути захищені за допомогою офіційних аудитів безпеки коду, швидше, ніж можуть бути створені та протестовані безпечні технології, і швидше, ніж будь-хто може повністю провести стрес-тести, щоб побачити, що відбувається, коли $100 мільйонів активів окремої особи зберігаються в контракті, якому лише три тижні. Зловмисники спостерігають за цими швидкими припливами грошей і починають шукати можливості, щоб з'ясувати, як вони можуть проникнути до цих коштів.
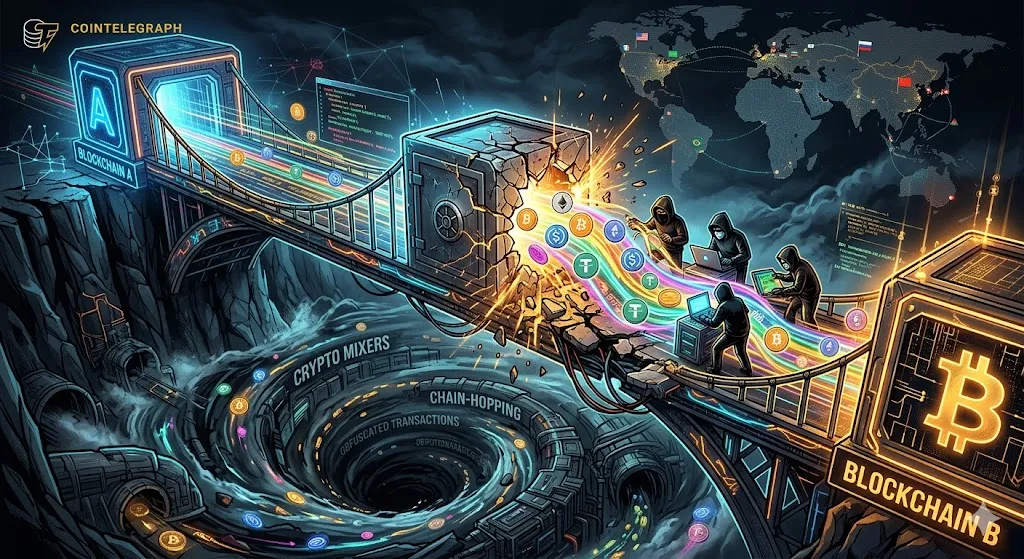
Крос-чейн мости відомі тим, що є об'єктом широкомасштабних атак. У 2022 році експлойт мосту Ronin призвів до втрати $625 мільйонів. Експлойт Wormhole призвів до втрат у розмірі $320 мільйонів, а Nomad втратив $190 мільйонів. Однією з головних причин, чому крос-чейн мости є такою привабливою мішенню для потенційних зловмисників, є те, що вони зберігають декілька великих пулів активів по обидва боки двох розміщених у них ланцюгів – таким чином, крос-чейн мости можна розглядати як сховище, що знаходиться на перетині двох систем; отже, забезпечення безпеки цього перетину є дуже складним завданням.
Анатомія криптозламу
Існує багато різних способів, якими хакери можуть викрадати криптовалюту, і об'єднання їх усіх разом ускладнює розуміння того, що насправді відбувається.
Деякі з цих зламів відбуваються на рівні смарт-контрактів. У таких типах зламів зловмисник використовує якусь ваду в кодуванні смарт-контракту та застосовує її для виконання фінансової транзакції, яку смарт-контракт дозволив би. Флеш-кредитна атака є одним з прикладів такого типу зламу. У цьому випадку зловмисник може позичити велику суму грошей, а потім, в рамках тієї ж транзакції, маніпулювати ціновим оракулом або пулом ліквідності, отримати вигоду від транзакції та повернути позичені кошти. Все це відбувається протягом кількох секунд – без викраденого пароля або несанкціонованого використання сервера; єдине, що сталося, це те, що математика була використана проти себе.
Іншим прикладом атаки є отримання доступу до приватного ключа, який дозволяє контролювати скарбницю протоколу або підписувати транзакції для мосту. Яскравим прикладом цього є злам Ronin, коли хакери, спонсоровані державою Північна Корея, атакували окремих співробітників Sky Mavis (творця Axie Infinity), щоб отримати достатній доступ до ключів для виведення коштів з мосту, залишаючись непоміченими протягом шести днів.
Цю деталь слід осмислити: на виявлення найбільшого одиночного зламу в історії криптовалюти знадобився цілий тиждень.
Потім є злами централізованих бірж, таких як ті, що зберігають гроші клієнтів. Крах FTX не був спричинений зламом у традиційному розумінні, але $400 мільйонів, виведених з її гаманців за кілька годин після подання заяви про банкрутство, майже напевно були результатом зламу. Mt. Gox втратив 850 000 біткоїнів протягом кількох років, і Mt. Gox так і не змогла визначити, що відбувається, поки тривав злам.
Хто краде
Багато найзначніших зламів не є випадковим опортунізмом. Угрупованню Lazarus Group з Північної Кореї приписують викрадення мільярдів доларів у криптовалюті з кількох операцій. Уряд США наклав санкції на різні гаманці, пов'язані з ними, і низка компаній з блокчейн-аналітики відстежувала рух активів у серії все більш складних систем відмивання грошей (міксери, переходи між ланцюгами та через брокерів, розташованих у слабо регульованих юрисдикціях).
Крадіжка криптовалюти на цьому рівні стала джерелом доходу для офіційно санкціонованої національної держави. Це дивно говорити, але існує багато доказів на підтримку цього, отриманих від численних незалежних дослідницьких організацій.
Інші злами зазвичай здійснюються менш витонченими хакерами (наприклад, розробниками, які знайшли неперевірений протокол, командами, що намагаються перевершити одна одну, або людьми, які здійснюють фішинг окремих користувачів).
Що галузь виправила і не виправила
У сучасному світі аудити безпеки тепер проводяться для кожного серйозного запуску протоколу як стандартна практика. Програми баг-баунті – це спосіб для дослідників отримати законну винагороду за виявлення вразливостей до того, як це зроблять хакери. Багато мостів тепер використовують більш децентралізовані набори валідаторів для зменшення ризику єдиної точки відмови.
Незважаючи на ці зусилля, злами продовжують відбуватися з безпрецедентною частотою. Хоча були зроблені певні зусилля для сповільнення частоти справді катастрофічних одиничних інцидентів, загальні кумулятивні втрати продовжують зростати.
Реальність така, що багато елементів криптоінфраструктури починалися як поспішно створені продукти невеликими командами, зроблені у конкурентній поспішності, щоб ввести гроші в обіг, не маючи часу ретельно продумати сценарії "що, якщо" з точки зору зловмисника, який має необмежений час для атаки, а також нескінченні фінансові засоби у своєму розпорядженні.
Це середовище коштувало індустрії понад $17 мільярдів за останнє десятиліття. Результат наступного десятиліття залежить від того, чи успішно галузь засвоїла ці помилки, чи просто стала кращою у фіксуванні своїх посмертних аналізів.