

अटॉर्नी एरियल गिवनर के अनुसार, सोलाना-आधारित डिसेंट्रलाइज्ड फाइनेंस (DeFi) प्लेटफॉर्म ड्रिफ्ट प्रोटोकॉल का हैक रोका जा सकता था, यदि ड्रिफ्ट टीम ने मानक परिचालन सुरक्षा प्रक्रियाओं का पालन किया होता, और यह "सिविल लापरवाही" का मामला हो सकता है।
ड्रिफ्ट टीम द्वारा प्रदान किए गए पोस्ट-मॉर्टम अपडेट और बुधवार के $280 मिलियन के एक्सप्लॉइट को संभालने के तरीके के जवाब में गिवनर ने कहा, "सीधे शब्दों में, सिविल लापरवाही का मतलब है कि वे अपने प्रबंधित किए जा रहे पैसे की सुरक्षा के अपने बुनियादी कर्तव्य में विफल रहे।"
ड्रिफ्ट टीम "बुनियादी" सुरक्षा प्रक्रियाओं का पालन करने में विफल रही, जिसमें हस्ताक्षर कुंजियों को अलग, "एयर-गैप्ड" सिस्टम पर रखना शामिल है जिनका उपयोग कभी भी डेवलपर के काम के लिए नहीं किया जाता है, और उद्योग सम्मेलनों के माध्यम से मिले ब्लॉकचेन डेवलपर्स पर उचित परिश्रम करना शामिल है।
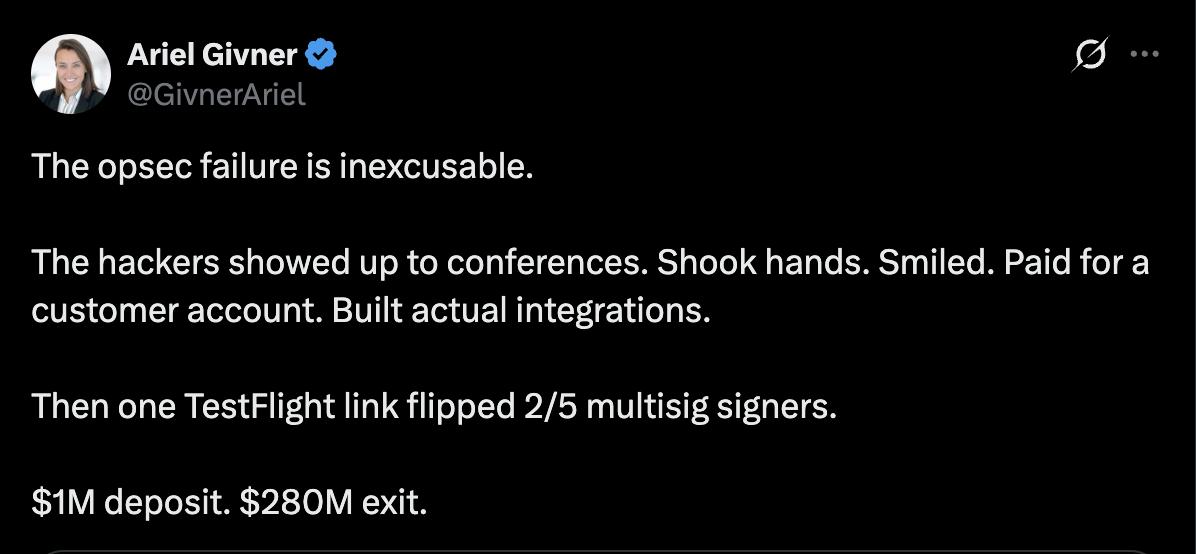
उन्होंने कहा, "हर गंभीर परियोजना यह जानती है। ड्रिफ्ट ने इसका पालन नहीं किया," और जोड़ा, "वे जानते थे कि क्रिप्टो हैकर्स से भरा है, खासकर उत्तर कोरियाई राज्य की टीमों से।" गिवनर ने आगे कहा:
"फिर भी उनकी टीम ने महीनों तक टेलीग्राम पर चैट करने, सम्मेलनों में अजनबियों से मिलने, संदिग्ध कोड रिपॉजिटरी खोलने और मल्टीसिग्नेचर नियंत्रण से जुड़े उपकरणों पर नकली ऐप डाउनलोड करने में बिताए।"
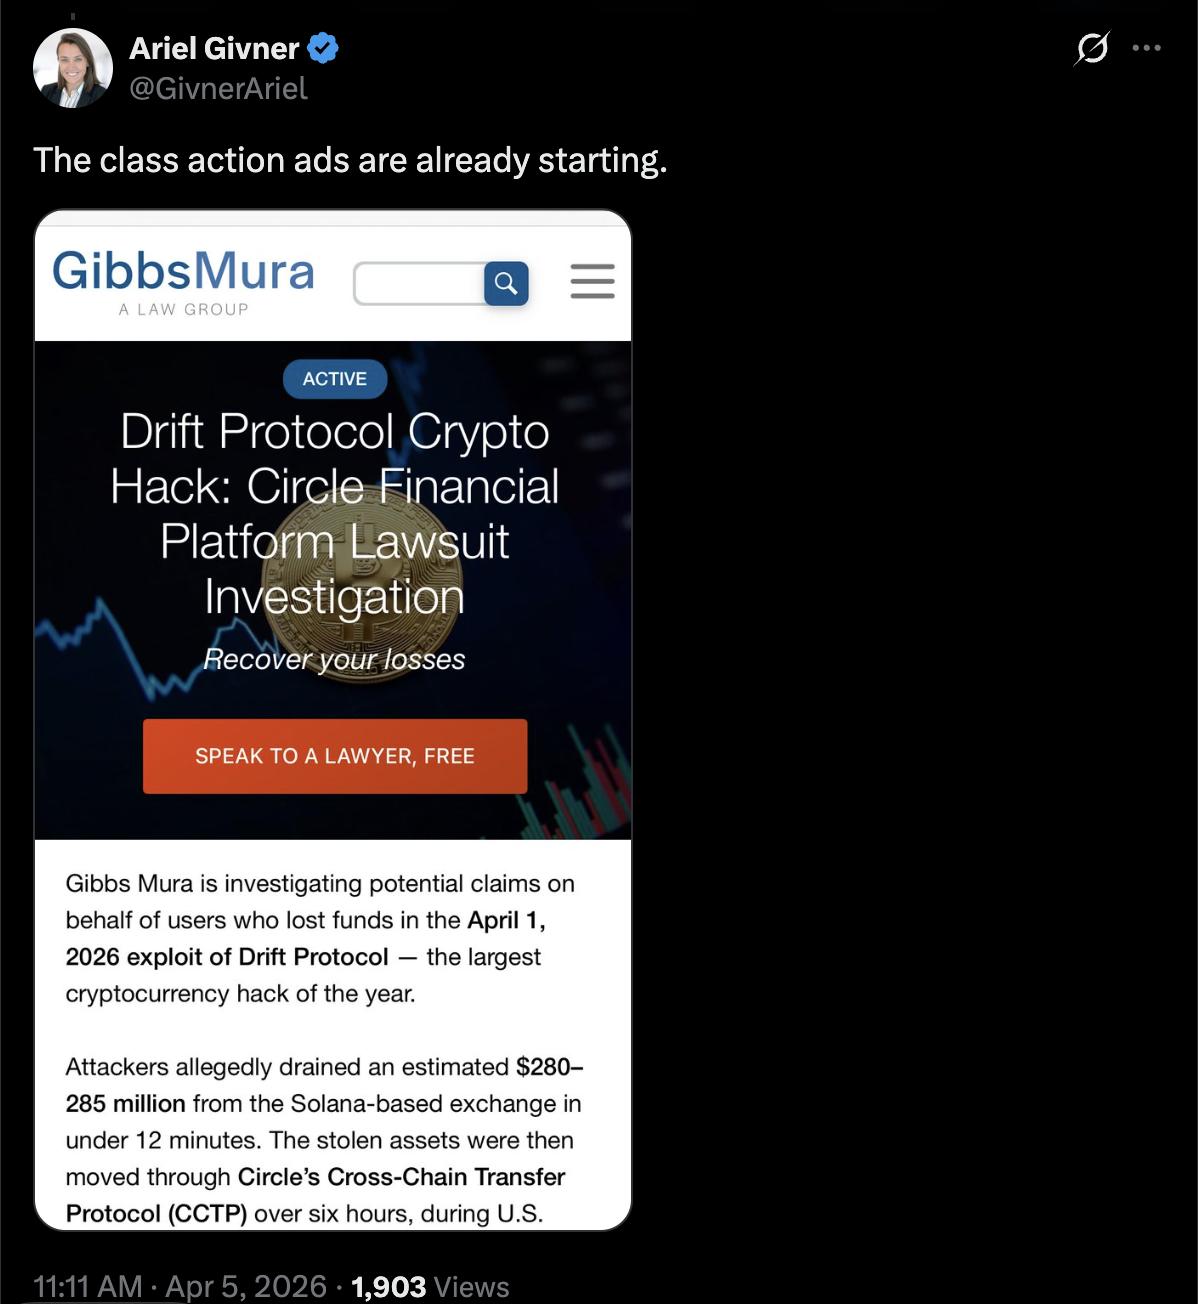
उन्होंने कहा कि ड्रिफ्ट प्रोटोकॉल के खिलाफ क्लास एक्शन मुकदमों के विज्ञापन पहले ही प्रसारित हो रहे हैं। कॉइनटेलीग्राफ ने ड्रिफ्ट टीम से संपर्क किया लेकिन प्रकाशन के समय तक कोई प्रतिक्रिया नहीं मिली।
यह घटना एक अनुस्मारक है कि सोशल इंजीनियरिंग और दुर्भावनापूर्ण अभिनेताओं द्वारा परियोजना में घुसपैठ क्रिप्टोकरेंसी डेवलपर्स के लिए प्रमुख हमलावर वेक्टर हैं जो उपयोगकर्ता के धन को खत्म कर सकते हैं और समझौता किए गए प्लेटफार्मों में ग्राहक विश्वास को स्थायी रूप से मिटा सकते हैं।
Related: ड्रिफ्ट ने $280M एक्सप्लॉइट की व्याख्या की, जबकि आलोचक USDC फ्रीज को लेकर सर्कल पर सवाल उठा रहे हैं
ड्रिफ्ट प्रोटोकॉल टीम ने शनिवार को एक अपडेट प्रकाशित किया जिसमें बताया गया कि एक्सप्लॉइट कैसे हुआ और दावा किया कि हमलावरों ने निष्पादन से छह महीने पहले हमले की योजना बनाई थी।
हमलावरों ने सबसे पहले अक्टूबर 2025 में एक "प्रमुख" क्रिप्टो उद्योग सम्मेलन में ड्रिफ्ट टीम से संपर्क किया, जिसमें प्रोटोकॉल एकीकरण और सहयोग में रुचि व्यक्त की गई।
दुर्भावनापूर्ण अभिनेताओं ने अगले छह महीनों में ड्रिफ्ट डेवलपमेंट टीम के साथ संबंध बनाना जारी रखा, और एक बार जब पर्याप्त विश्वास बन गया, तो उन्होंने ड्रिफ्ट टीम को दुर्भावनापूर्ण लिंक भेजना और मैलवेयर एम्बेड करना शुरू कर दिया जिससे डेवलपर मशीनें प्रभावित हुईं।
ड्रिफ्ट टीम के अनुसार, ये व्यक्ति, जिन पर उत्तर कोरियाई राज्य-संबद्ध हैकरों के लिए काम करने का संदेह है और जिन्होंने ड्रिफ्ट डेवलपर्स से शारीरिक रूप से संपर्क किया था, उत्तर कोरियाई नागरिक नहीं थे।
ड्रिफ्ट ने "मध्यम-उच्च विश्वास" के साथ कहा कि यह एक्सप्लॉइट अक्टूबर 2024 के रेडिएंट कैपिटल हैक के पीछे के उन्हीं अभिनेताओं द्वारा किया गया था।
दिसंबर 2024 में, रेडिएंट कैपिटल ने कहा कि यह एक्सप्लॉइट टेलीग्राम के माध्यम से एक उत्तर कोरियाई-संरेखित हैकर द्वारा भेजे गए मैलवेयर के माध्यम से किया गया था, जो एक पूर्व-ठेकेदार के रूप में प्रस्तुत हुआ था।
Magazine: उन हैकर्स से मिलें जो आपकी क्रिप्टो जीवन भर की बचत वापस पाने में मदद कर सकते हैं






 USDC
