

Що таке zkPass і чому він важливий для конфіденційності Web3?
Інтернет був побудований на основі видимості, а не перевірки. Протягом багатьох років ми ділилися даними онлайн без реального способу довести їх автентичність. Скриншоти можна підробити. Дані для входу можна сфабрикувати. І здебільшого довіра ґрунтується на припущеннях, а не на фактичному доказі. Ця прірва між тим, що ми можемо бачити, і тим, що можемо перевірити, створила великі проблеми в таких галузях, як фінанси, охорона здоров’я та управління ідентичністю.
zkPass — це децентралізований протокол оракула, розроблений для розв’язання саме цієї проблеми. Він використовує протокол zkTLS, щоб перетворити приватні дані Web2 у криптографічні докази. Ці докази є портативними, що зберігають конфіденційність і можуть бути перевірені в різних мережах. Головною інновацією тут є те, що zkPass дозволяє користувачам доводити факти з будь-якого HTTPS-сайту без необхідності у довірених посередниках, інтеграціях OAuth або API-ключах. Це означає, що ви можете перевіряти дані з традиційних вебсайтів таким чином, який бездоганно працює з блокчейн-застосунками.
Протокол працює на тому, що команда називає «Механізмом довіри». Дані Web2 та Web3 проходять через перевірку збереження конфіденційності, що створює корисність. Ця корисність стимулює впровадження, а впровадження приваблює валідаційні вузли та учасників мережі. З ростом кількості користувачів мережа стає більш цінною, що призводить до більших інтеграцій. Це самопідсилювальний цикл, створений для побудови довірчої економіки у цифровому світі.
Чому традиційна перевірка даних провалюється щодо конфіденційності
Традиційна перевірка даних має фундаментальний недолік. Коли Перевіряючий потребує перевірити інформацію про Особу, він зазвичай отримує повний доступ до приватних даних Особі від Джерела Даних. Це створює значний ризик витоку даних, оскільки Перевіряючий бачить усе, а не лише конкретний факт, який потрібно підтвердити.
Подумайте про це так. Якщо вам потрібно довести, що вам більше 18 років для доступу до послуги, поточна система часто вимагає показати весь ваш документ посвідчення особи. Перевіряючий не просто дізнається ваш вік—він також бачить вашу адресу, повне ім’я, номер посвідчення та інші чутливі деталі. Цей підхід ставить користувачів у незручне положення, де вони мусять жертвувати конфіденційністю заради верифікації.
zkPass повністю змінює цю динаміку. Замість того, щоб давати перевіряючому доступ до необроблених даних, протокол дозволяє користувачам генерувати криптографічні докази, які підтверджують певні факти без розкриття основної інформації. Перевіряючий отримує підтвердження, яке йому потрібно, але ніколи не бачить фактичних даних. Саме це робить zkPass революційним у галузі конфіденційної верифікації.
Як працює zkTLS: перевірка Web2-даних без витоків
Протокол zkTLS використовує інший підхід до перевірки даних, зміщуючи управління потоком інформації. У традиційних системах Перевіряльник виступає посередником між Підтверджувачем і Джерелом Даних. З zkPass Підтверджувач розташований між Перевіряльником і Джерелом Даних. Ця невелика архітектурна зміна має великі наслідки для конфіденційності.
Ось як працює процес. Підтверджувач використовує свій власний токен доступу, щоб отримати дані безпосередньо з Джерела Даних. Потім він генерує доказ з нульовим розголошенням (Zero-Knowledge Proof) на основі цих даних. Перевіряльник може перевірити цей доказ, щоб підтвердити достовірність факту, але ніколи не бачить особисту інформацію Підтверджувача. Вся перевірка відбувається без розкриття конфіденційних даних.
Протокол побудований на трьох основних криптографічних технологіях:
- Тристоронній TLS (3P-TLS): Це розширює стандартне TLS-шифрування для підтримки трьох учасників у захищеному зв’язку
- Багатосторонні обчислення (MPC): Це дозволяє кільком сторонам спільно обчислювати функції без розголошення їхніх окремих вхідних даних
- Невзаємодіючі докази з нульовим розголошенням (NIZK): Це дає змогу перевіряти докази без потреби у зворотному обміні повідомленнями між доводчиком і перевіряльником
Швидкість — ще один важливий фактор. Протокол використовує алгоритм VOLE-in-the-Head, який дозволяє генерувати докази на мілісекундних швидкостях безпосередньо на локальних пристроях. Користувачам не потрібне спеціальне обладнання чи хмарні сервіси для створення доказів.
Тікер — $ZKP, джерело: zkPass
Пояснення гібридного режиму: як zkPass працює на будь-якому HTTPS-сайті
zkPass працює в тому, що команда називає гібридним режимом. Це поєднує два різні підходи для роботи в різних умовах мережі та обмежень серверів. Гнучкість важлива, оскільки не всі вебсайти та сервери поводяться однаково.
Проксі-режим є режимом роботи за замовчуванням. Доказувач взаємодіє з джерелом даних через перевіряючого, який виступає в ролі проксі. Цей підхід ефективний та добре працює в більшості випадків. Однак деякі TLS-сервери блокують запити з одного й того ж облікового запису, коли вони надходять з різних IP-адрес. Ось де в пригоді режим MPC.
У режимі MPC як Доказувач, так і Перевіряючий діють як окремі клієнти, що спілкуються з джерелом даних. Це обходить обмеження, які інакше блокували б спроби верифікації. Підтримуючи обидва режими, zkPass може працювати з практично будь-яким HTTPS-вебсайтом незалежно від того, як налаштовані їхні сервери.
Що робить zkPass відмінним від інших протоколів верифікації з нульовим розголошенням (ZK)
zkPass пропонує кілька переваг, які відрізняють його від існуючих методів перевірки. Ці функції вирішують поширені проблеми у сфері перевірки даних.
| Функція | Що це означає |
| Збереження конфіденційності | Конфіденційні дані користувача ніколи не залишають пристрій |
| Універсальна сумісність | Працює з будь-яким вебсайтом HTTPS без OAuth або індивідуальних інтеграцій |
| Запобігання шахрайству | Перевірка на основі шаблонів запобігає маніпуляціям із запитами та відповідями |
| Бездовірчі атестації | Децентралізовані MPC-вузли перевіряють цілісність даних перед прийняттям доказів |
Аспект універсальної сумісності заслуговує на особливу увагу. Більшість рішень для верифікації вимагають від вебсайтів впровадження певних API або OAuth-процесів. Це створює перешкоди, оскільки не кожен вебсайт підтримує такі інтеграції. zkPass повністю уникає цієї проблеми, працюючи зі стандартними HTTPS-з’єднаннями. Якщо вебсайт використовує HTTPS, zkPass може перевіряти дані з нього.
Функція запобігання шахрайству також заслуговує на увагу просунутих користувачів. Верифікація на основі шаблонів гарантує, що ні запити клієнта, ні відповіді сервера не можуть бути змінені. Це запобігає фальсифікації користувачами облікових даних або досягнень, що особливо важливо для таких застосувань, як аірдропи чи верифікація облікових даних.
Хто заснував zkPass? Команда та передісторія
Двоє співзасновників очолюють розробку zkPass. Бінг Цзян працює співзасновником і технічним директором, відповідаючи за технічну архітектуру. Джошуа Пенг є співзасновником і зосереджується на стратегічному зростанні та публічних активностях. Пенг особливо відзначився, вигравши конкурс Binance "Build The Block", що допомогло зробити zkPass відомим у криптоекосистемі.
Обидва засновники фокусуються на створенні інфраструктури верифікації даних із нульовим розголошенням для Web3. Їхня об’єднана технічна та бізнес-експертиза допомогла проекту забезпечити значне фінансування та партнерства.
Фінансування zkPass та інвестори: хто підтримує протокол
zkPass залучив значний капітал у двох раундах фінансування, досягши оцінки у 100 мільйонів доларів.
| Раунд | Дата | Залучена сума | Оцінка |
| Початковий раунд | 3 серпня 2023 | $2,5 мільйона | Не розкривається |
| Серія A | 17 жовтня 2024 | $12,5 мільйона | $100 мільйонів |
Раунд початкових інвестицій включав участь у програмі інкубації Binance Labs. Основними інвесторами в обох раундах є dao5, CE Innovation Capital, Animoca Brands, Flow Traders, Bing Ventures та IOBC Capital. Підтримка від усталених криптоінвестиційних компаній свідчить про довіру до технічного підходу протоколу та його ринкового потенціалу.
Пояснення токена ZKP: призначення, пропозиція та токеноміка
$ZKP є власним утилітарним токеном екосистеми zkPass. Він слугує функціональним засобом для розрахунків, перевірки та участі в протоколі. Токен відповідає стандарту ERC-20 і має фіксовану загальну пропозицію у 1 мільярд токенів без механізму інфляції.
Токеноміка включає дефляційний компонент. Частина комісій за розрахунки спалюється, що з часом зменшує обіг токенів. Також існує механізм викупу під керівництвом DAO, який фінансується доходами протоколу. Ці періодичні викупи додають додаткового покупного тиску, одночасно підтримуючи довгострокову вартість токена.
Токен $ZKP має п’ять основних функцій використання:
- Settlement Medium: Всі операції з підтвердження та виконання перевірок у zkPass потребують $ZKP
- Validator Collateral: Валідатори мають заставити $ZKP як забезпечення для гарантування надійності та безперервності роботи мережі
- Network Credits: Токен виступає як кредит у блокчейні для фіксації вкладу в мережу, такого як перевіряєма обробка
- Service Access: Підприємства та розробники сплачують $ZKP за доступ до API перевірок та інфраструктури конфіденційності
- Governance & Coordination: Власники токенів беруть участь у децентралізованому прийнятті рішень і підтримці протоколу
Token Allocation and Vesting Schedule
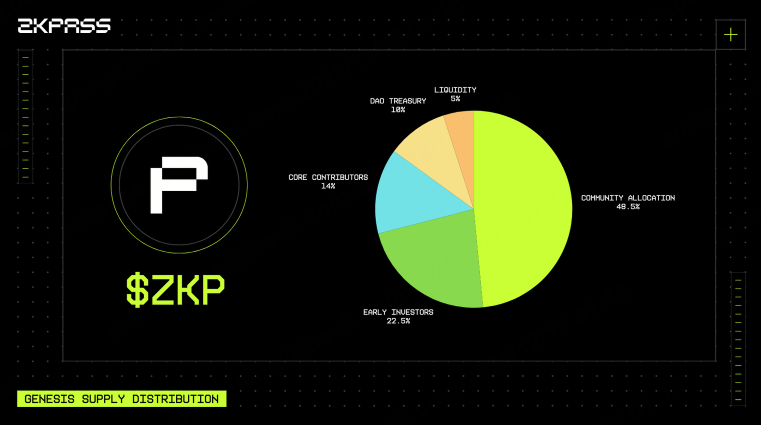
Розподіл токенів $ZKP, джерело: zkPass
Найбільша частина постачання, 48,5%, виділена спільноті. Це включає 12,5% розблокування на заході генерації токенів (TGE), за яким слідує лінійне нарахування. Ранні інвестори володіють 22,5% постачання, але вони мають 12-місячний період утримання, перш ніж зможуть отримати доступ до будь-яких токенів. Основні учасники мають ще довший період — 24 місяці. Казна DAO утримує 10% для майбутніх потреб, а 5% виділено на ліквідність для забезпечення плавної торгівлі на запуску.
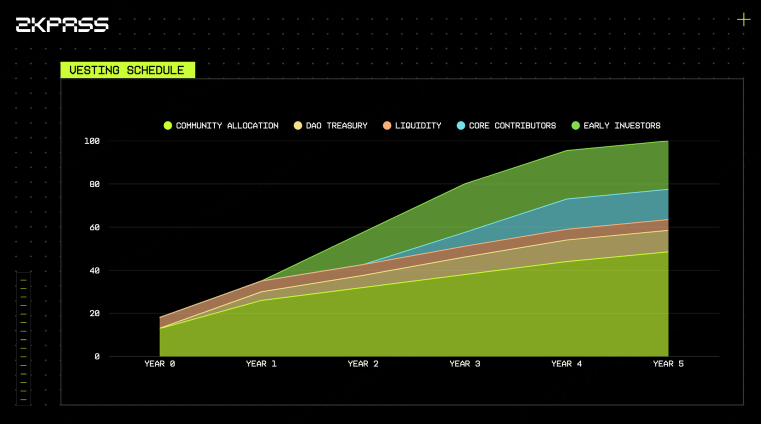
Графік нарахування $ZKP, джерело: zkPass
Розподіл токенів $ZKP розроблений з пріоритетом на довгострокову стабільність над короткостроковими прибутками. Важливою особливістю графіка нарахування є те, що команда та ранні інвестори мають 0% розблокованих токенів на момент заходу запуску. Це узгоджує їхні стимули з довгостроковим успіхом протоколу.
Дорожня карта zkPass: ключові етапи та план на 2025 рік
Реальні застосування та варіанти використання
Докази zkPass можуть працювати в кількох доменах даних. Це включає юридичну верифікацію особистості, фінансову документацію, медичну інформацію, соціальні та поведінкові дані, а також професійні або освітні кваліфікації. Гнучкість протоколу робить його придатним для різних галузей із різними вимогами до перевірки.
Стратегічний вплив zkPass створює різні переваги для різних зацікавлених сторін:
- Для окремих осіб: Користувачі отримують суверенітет над своїми особистими та професійними даними, вибираючи, що саме розкривати і де
- Для підприємств: Організації зменшують відповідальність, підвищують ефективність дотримання вимог і отримують гарантоване підтвердження достовірності даних
- Для екосистем: Стають можливими нові категорії застосувань, особливо у регульованих сферах, де традиційно існує конфлікт між довірою та конфіденційністю
Можливості інтеграції охоплюють застосування ШІ, проекти DePIN, системи цифрової ідентичності, протоколи кредитування DeFi, механізми управління та рішення для дотримання нормативних вимог. Кожна з цих сфер отримує вигоду від верифікації, яка не ставить під загрозу конфіденційність користувачів.
Чому zkPass може стати основною інфраструктурою конфіденційності Web3
zkPass позиціонує себе як універсальний рівень верифікації для цифрової епохи. Замінивши розкриття необроблених даних криптографічними підтвердженнями, протокол кардинально змінює спосіб перевірки в Інтернеті. Користувачам більше не потрібно вибирати між доведенням чогось і захистом своєї конфіденційності.
Механізм Credibility Flywheel розроблений для акумуляції корисності та авторитетності в екосистемі. Чим більше додатків інтегрують zkPass, тим більше даних стає перевірними. Чим більше даних стає перевірними, тим більше додатків знаходять цінність у інтеграції zkPass. Цей цикл створює ефекти мережі, які можуть зробити zkPass фундаментальним шаром для Web3 ідентичності та верифікації.
Для досвідчених користувачів і розробників zkPass представляє інфраструктуру, що дозволяє створювати додатки, які раніше просто не були можливими. Системи, що протидіють Sybil-атакам, оцінка кредитоспроможності з дотриманням приватності та портативність облікових даних між платформами – усе це стає досяжним без централізованих посередників. Протокол слугує координаційним шаром для будь-якої системи, що вимагає доказів перед дією, роблячи його потенційно критичною складовою інфраструктури Web3.