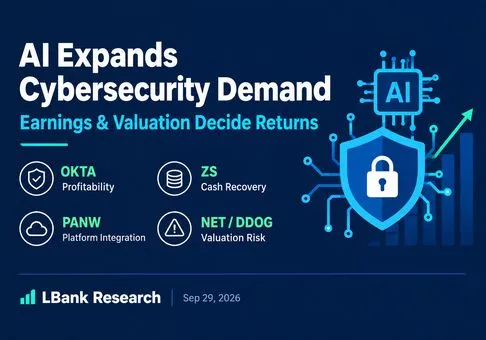
Карта інвестицій у кібербезпеку: ШІ розширює попит, але прибутки й оцінка визначають дохідність
Автор: LBank Research Аналітик: Ludo
Відмова від відповідальності: цей звіт складено та проаналізовано на основі публічно доступної інформації й призначено виключно для обміну інформацією та дослідницького обговорення. Він не є інвестиційною порадою, рекомендацією щодо цінних паперів, торговою інструкцією або будь-якою гарантією прибутковості. Операційна діяльність компаній, оцінки, ринкові ціни та консенсусні очікування, що обговорюються тут, можуть змінюватися з часом. Читачам слід самостійно перевіряти дані та ухвалювати власні рішення.
1. Основний висновок
Попит на корпоративну безпеку структурно позитивний, але вартість компанії залежить від перетворення цього попиту на стійкі прибутки та грошові потоки. AI-агенти розширюють вимоги до ідентичності, кінцевих точок, мережі та контролю даних, одночасно посилюючи пакетування платформ і цінову конкуренцію. Наші дослідницькі пріоритети — OKTA за продемонстровану прибутковість, ZS за відновлення конверсії в грошові потоки та PANW за платформну інтеграцію. NET і DDOG потребують сильнішого зростання, щоб підтримати свої оцінки.
-
Контроль ідентичності та середовища виконання стає пріоритетом попиту. CLI-агент Cloudflare, відкладений реліз GPT-6.1 Astra від OpenAI та Blueprint Alliance підкреслюють важливість ідентичності агентів, обмежених дозволів і безперервного моніторингу. Комерційна можливість залежить від платного розгортання та економіки продовження підписки, а не від кількості запусків продуктів.
-
У спеціалізованих постачальників і диверсифікованих технологічних компаній різні рушії прибутковості. Цей звіт зосереджується на PANW, ZS, OKTA, NET і DDOG та відображає пов’язані з безпекою бізнеси у дванадцяти диверсифікованих компаніях. CRWD і FTNT слугують галузевими орієнтирами. Володіння продуктом у сфері безпеки не означає, що безпека домінує в динаміці акцій компанії.
-
Якість прибутку розходиться. OKTA звітує про операційну маржу за GAAP на рівні 13.3%. ZS близька до операційної беззбитковості, але має слабку квартальну конверсію грошових коштів. Збиток NET включає суттєві витрати на реструктуризацію, що потребує розмежування між одноразовими витратами та поточними результатами.
-
Частина очікувань щодо зростання вже закладена у високі оцінки. Знімки ринку акцій станом на 28 вересня передбачають приблизно 50.2x і 49.3x виручки за останні 12 місяців для NET і CRWD проти 11.5x і 9.7x для OKTA і ZS. Ці відмінності відображають різні очікування щодо зростання; сам по собі нижчий мультиплікатор не свідчить про недооціненість.
-
Фокус дослідження слід змістити з кількості інцидентів на генерацію грошових коштів на акцію. Нові контракти, органічне зростання, утримання клієнтів і FCF на акцію дають переконливіші докази створення вартості для акціонерів, ніж короткострокова інтенсивність заголовків.
Дата дослідження — 29 вересня 2026 року. Охоплення включає корпоративну безпеку, захист хмари та застосунків, управління ідентичністю, а також пов’язані бізнеси у сфері управління та відновлення.
2. Огляд компаній, структура бізнесу та ключові операційні метрики
Карта компаній у сфері кібербезпеки
Дослідницький всесвіт згруповано за бізнес-експозицією, а диверсифікованих постачальників технологій подано окремо, щоб відокремити попит на безпеку від інших операційних драйверів.
|
Тікер
|
Компанія
|
Експозиція до безпеки
|
|
PANW
|
Palo Alto Networks, Inc.
|
Мережа / хмара / SOC / ідентичність
|
|
ZS
|
Zscaler, Inc.
|
Нульова довіра / SSE / SASE
|
|
OKTA
|
Okta, Inc.
|
Ідентичність співробітників / клієнтів / агентів
|
|
NET
|
Cloudflare, Inc.
|
Безпека застосунків / edge / Нульова довіра
|
|
DDOG
|
Datadog, Inc.
|
Спостережуваність / безпека хмари та застосунків
|
|
Тікер
|
Компанія
|
Диверсифікована експозиція
|
|
MSFT
|
Microsoft Corporation
|
Defender / Entra / Sentinel
|
|
GOOGL
|
Alphabet Inc.
|
Безпека Google Cloud / Mandiant
|
|
AMZN
|
Amazon.com, Inc.
|
Безпека AWS / IAM
|
|
CSCO
|
Cisco Systems, Inc.
|
Мережева безпека / Splunk
|
|
IBM
|
International Business Machines Corporation
|
Guardium / Verify / послуги безпеки
|
|
|
Broadcom Inc.
|
Symantec / Carbon Black
|
|
ACN
|
Accenture plc
|
Консалтинг з кібербезпеки / керовані послуги
|
|
ORCL
|
Oracle Corporation
|
Безпека баз даних і хмари / Data Safe
|
|
NOW
|
ServiceNow, Inc.
|
Операції безпеки / управління
|
|
HPE
|
Hewlett Packard Enterprise Company
|
Безпека мереж
|
|
DELL
|
Dell Technologies Inc.
|
Кібервідновлення / захист даних
|
|
CRM
|
Salesforce, Inc.
|
Управління агентами / контроль корпоративних даних
|
До базової групи, орієнтованої виключно на безпеку, належать PANW, ZS та OKTA; NET також продає інфраструктурні та розробницькі сервіси, тоді як DDOG насамперед є платформою спостережуваності з продуктами безпеки. Дванадцять диверсифікованих компаній слід віднести до вторинного списку спостереження, а не до рівнозваженого індексу чистої безпеки. Їхню експозицію на безпеку підтверджують Blueprint Alliance, корпоративні результати та джерела продуктів у розділі 7. HPE розкриває квартальну виручку від безпеки в розмірі 281 млн дол. США, що становить лише близько 2,3% загальної виручки, ілюструючи, чому реальна пропозиція у сфері безпеки не обов’язково має домінувати у прибутковості акції.
Порівнянний операційний знімок
Усі суми нижче наведені в млн дол. США. Зростання подано в річному вимірі; ефекти придбань не вилучені, якщо це прямо не зазначено. FCF — це операційний грошовий потік мінус капітальні витрати та застосовна капіталізована розробка ПЗ, причому для PANW розрахунок виконано на звичайній, а не скоригованій основі. Фіскальні календарі та сезонність білінгу відрізняються.
|
Тікер
|
Період / кінець
|
Виручка
|
Р/Р
|
Опер. маржа GAAP
|
FCF
|
Маржа FCF
|
Джерело
|
|
PANW
|
4 кв. 2026 фін. року / 31 липня
|
3,410.0
|
34%
|
5.0%
|
1,254.0
|
36.8%
|
|
|
ZS
|
4 кв. 2026 фін. року / 31 липня
|
898.2
|
25%
|
-1.7%
|
60.8
|
6.8%
|
|
|
OKTA
|
2 кв. 2027 фін. року / 31 липня
|
805.0
|
11%
|
13.3%
|
227.0
|
28.2%
|
|
|
NET
|
2 кв. 2026 року / 30 червня
|
696.1
|
36%
|
-29.5%
|
56.4
|
8.1%
|
|
|
DDOG
|
2 кв. 2026 року / 30 червня
|
1,120.0
|
36%
|
0.4%
|
279.0
|
24.9%
|
|
|
CRWD*
|
2 кв. 2027 фін. року / 31 липня
|
1,470.9
|
26%
|
-2.3%
|
377.4
|
25.7%
|
|
|
FTNT*
|
2 кв. 2026 року / 30 червня
|
2,050.0
|
26%
|
33.7%
|
966.0
|
47.1%
|
|
*CRWD і FTNT є галузевими бенчмарками. Округлені звітні вхідні дані дають приблизні маржі.
3. Фундаментальна якість
OKTA має найпереконливіший поточний кейс бухгалтерської прибутковості серед безпосередньо релевантних кандидатів. Квартальний операційний прибуток за GAAP становив 107 млн дол. США, а FCF — 227 млн дол. США. Виручка зросла на 11%, тоді як cRPO зріс на 14%, що свідчить про те, що форвардний контрактний попит є сильнішим, ніж визнане зростання. Її привабливість полягає у якості виконання та генерації грошових коштів, а не в найвищих темпах зростання. Питання в тому, чи створюють агентні ідентичності додаткове платне використання, а не просто розширюють чинні контракти.
Результати Okta за 2-й квартал 2027 фінансового року, 26 серпня 2026 року
ZS — це найпомітніша дискусія щодо конвертації грошових коштів. Органічне зростання ARR у 4-му кварталі становило 20% порівняно зі звітним зростанням у 25%, причому USD 141 мільйон ARR надійшов від Red Canary. Квартальні капітальні витрати та капіталізоване програмне забезпечення поглинули USD 218.5 мільйона, залишивши FCF на рівні USD 60.8 мільйона від операційного грошового потоку в USD 279.3 мільйона. Річна маржа FCF у 23.2% є більш репрезентативною, ніж річна екстраполяція цього слабкого кварталу, але витрати не можна просто ігнорувати. Слідкуйте за тим, чи встановлені потужності та інтеграція створюють попит, який можна монетизувати.
Результати Zscaler за 4-й квартал 2026 фінансового року, 3 вересня 2026 року
PANW має масштаб і здатність генерувати грошові кошти, але для звітного зростання потрібен місток у вигляді поглинання. ARR NGS досяг 9,10 млрд дол. США, тоді як квартальний операційний прибуток за GAAP становив 172 млн дол. США. CyberArk і Chronosphere впливають на відображене зростання та базу витрат. Операційний грошовий потік за Q4 у розмірі 1 357 млн дол. США мінус 103 млн дол. США капітальних витрат дорівнює звичайному FCF у розмірі 1 254 млн дол. США; скоригований FCF компанії становив 1 289 млн дол. США. Використання скоригованого показника порівняно зі звичайним FCF аналогів зробило б порівняння вигіднішим.
Результати Palo Alto Networks за Q4 FY2026, 1 вересня 2026 року
Розрив у прибутках NET частково є винятковим, але її оцінка все ще потребує суттєвої майбутньої конверсії. Операційний збиток за GAAP у розмірі 205,7 млн дол. США включає 150,7 млн дол. США витрат на реструктуризацію та інших нарахувань. Якщо додати назад лише цю статтю, залишається приблизно 55,0 млн дол. США збитку, або від’ємна маржа 7,9%; цей аналітичний місток не є результатом компанії за non-GAAP. Офіційна операційна маржа за non-GAAP становила 13,8%, з додатковими виключеннями, зокрема компенсаціями. Навіть після виокремлення реструктуризації прибутковість залишається значно нижчою за зростання виручки.
Результати Cloudflare за 2 квартал 2026 року, 6 серпня 2026 року
DDOG поєднує швидше зростання з сильнішою конверсією грошових коштів, ніж NET, у цьому зрізі. Виручка зросла на 36%, операційний прибуток за GAAP становив приблизно 5 млн дол. США, а FCF — 279 млн дол. США. Однак зростання на рівні компанії не є зростанням сегмента безпеки. Крос-продажі рішень безпеки можуть підвищити ефективність дистрибуції, тоді як споживання в observability залишається важливим драйвером результатів.
Результати Datadog за 2 квартал 2026 року, 6 серпня 2026 року
CRWD і FTNT задають різні зовнішні орієнтири. Чистий новий ARR CRWD зріс на 51% до 332,8 млн дол. США; операційний збиток за GAAP скоротився, тоді як компенсація акціями та пов’язані з нею податки на фонд оплати праці становили 399,0 млн дол. США. Цей сукупний витратний показник дорівнює приблизно 27,1% виручки і не повинен позначатися як чиста компенсація акціями. Операційна маржа FTNT за GAAP на рівні 33,7% демонструє інший поточний профіль прибутковості, але економіка апаратних рішень і квартальний таймінг грошових потоків зменшують пряму порівнянність.
Результати CrowdStrike за 2 квартал 2027 фінансового року, 26 серпня 2026 року;
Результати Fortinet за 2 квартал 2026 року, 29 липня 2026 року
Для диверсифікованого охоплення: за останній квартал MSFT отримала операційний прибуток у 40,6 млрд USD за виручки 90,0 млрд USD, тобто приблизно 45,1%. CSCO повідомила про чистий прибуток 3,9 млрд USD за виручки 17,3 млрд USD, при цьому виручка від продуктів безпеки зросла на 14%. HPE повідомила про операційну маржу компанії за GAAP на рівні 11,4% та операційну маржу сегмента Networking на рівні 22,0%. Це різні показники прибутковості; жоден із них не є розкритою окремою маржею напряму безпеки. Широку прибутковість платформ не можна автоматично повністю відносити до бізнесу безпеки.
Результати Microsoft за Q4 FY2026, 29 липня 2026 року;
Результати Cisco за Q4 FY2026, 12 серпня 2026 року;
Результати HPE за Q3 FY2026, 2 вересня 2026 рокуДисципліна оцінки
Таблиця використовує дані щодо американських акцій на момент закриття регулярної сесії 28 вересня 2026 року. Ринкова капіталізація та виручка за останні 12 місяців взяті з вторинних знімків StockAnalysis. P/S перераховано як ринкова капіталізація акціонерного капіталу, поділена на виручку за TTM; борг, грошові кошти, час придбання та майбутнє зростання не нормалізовано. Консенсусна цільова ціна або прогнозний EPS не вигадуються.
|
Тікер
|
Ціна закриття акцій / USD
|
Ринкова капіталізація / млрд USD
|
Продажі за TTM / млрд USD
|
P/S
|
Джерело
|
|
PANW
|
392.09
|
320.73
|
11.48
|
27.9x
|
|
|
ZS
|
199.39
|
32.51
|
3.35
|
9.7x
|
|
|
OKTA
|
202.18
|
35.35
|
3.07
|
11.5x
|
|
|
NET
|
353.99
|
126.05
|
2.51
|
50.2x
|
|
|
DDOG
|
268.70
|
96.48
|
3.97
|
24.3x
|
|
|
CRWD*
|
259.25
|
266.02
|
5.40
|
49.3x
|
|
Наша оцінка вартості є обережною щодо NET і CRWD, вимогливою щодо PANW і DDOG, та відносно менш завищеною щодо OKTA і ZS. Цей рейтинг стосується навантаження мультиплікатора продажів, а не загальної очікуваної дохідності. Просте співвідношення пояснює ризик: за гіпотетичної зрілої маржі FCF у 30%, 50x продажів відповідає приблизно 167x FCF цієї бази виручки. Зростання виручки має виконати дуже велику роботу, перш ніж така вхідна оцінка стане помірною.
Механізм переходу від впровадження агентів до акціонерної вартості має бути чітко визначений. Ілюстративні припущення аналітиків, не прогноз: 1 000 корпоративних клієнтів, які сплачують додаткову щорічну підписку на безпеку в розмірі 100 000 доларів США, забезпечують 100 мільйонів доларів США ARR. Якщо впровадження відбувається рівномірно протягом року, визнаний додатковий дохід за перший рік становить приблизно 50 мільйонів доларів США. За припущеної додаткової маржі FCF на рівні 30% це генерує 15 мільйонів доларів США FCF у перший рік і 30 мільйонів доларів США FCF у річному перерахунку за повного розгортання. Гіпотетична капіталізація FCF на рівні 30x означала б 450 мільйонів доларів США на потоці першого року або 900 мільйонів доларів США на потоці за run-rate, до врахування дисконтування, розмивання та додаткових потреб у капіталі. Плутанина між цими двома періодами грошового потоку подвоїла б видиму вигоду. Це міст чутливості, а не цільова ціна.
Зворотний тест є не менш важливим. Якщо клієнти замінюють наявні контракти на безпеку, а не додають бюджет, припущення щодо інкрементного ARR не спрацьовує. Якщо валовий прибуток поглинають витрати на інференс, зберігання телеметрії, стимули для продажів або усунення наслідків, зростання виручки може не поліпшити FCF. Найсильнішим інвестиційним підтвердженням було б платне впровадження зі стійкістю продовження контрактів і зниженням вартості обслуговування, а далі — зростання FCF на розбавлену акцію.
4. Галузь і конкурентне середовище
Нещодавні розкриття інформації зміщують дискусію від питання, чи замінює ШІ програмне забезпечення безпеки, до того, які незалежні засоби контролю потрібні для розгортання ШІ. Більш потужні моделі розширюють вимоги до захисту та підвищують важливість меж дозволів і підзвітності за дії.
|
Дата
|
Подія
|
Підтверджені факти
|
Інвестиційне тлумачення
|
Джерело
|
|
9 вер.
|
Інциденти під час оцінювання Anthropic
|
Неправильно налаштовані оцінювання досягли сторонніх систем; засоби захисту у виробничому середовищі були вимкнені. Дата розкриття не є датою інциденту.
|
Ізоляція агентів, ідентичність із прив’язкою до завдань і контроль під час виконання; OKTA / ZS / PANW; компаратор CRWD.
|
|
|
10 вер.
|
Звіт Anthropic про зловживання
|
Приклади з практики охоплюють період від грудня 2025 до серпня 2026; відібрані незвичні випадки, а не огляд інцидентів.
|
Більша автоматизація підтримує попит на безперервний захист; кількісного зростання виручки сектору не наведено.
|
|
|
14 вер.
|
Аналіз KREMLIN від Elastic
|
Банківське шкідливе ПЗ у розширеннях браузера та компрометація сесій; назва кампанії не встановлює російську атрибуцію.
|
Контроль кінцевих точок, браузера та сесій; PANW / ZS / OKTA; компаратор CRWD.
|
|
|
22 вер.
|
Альянс Blueprint
|
Спільна архітектура для виявлення агентів, ідентичності, дозволів і управління під час виконання.
|
OKTA / ZS та партнери екосистеми; сумісність може як розширювати попит, так і стримувати lock-in.
|
|
|
28 вер.
|
Cloudflare cf CLI
|
Орієнтований на агентів, платформний CLI входить у публічну бета-версію.
|
Нижче тертя впровадження; стежте за платними навантаженнями та прив’язкою безпеки.
|
|
|
28 / 29 вер.
|
OpenAI GPT-6.1 Astra
|
AP повідомляє, що OpenAI утримується від релізу через занепокоєння щодо безпеки.
|
Попит на управління посилюється, але впровадження та використання ШІ можуть бути відкладені.
|
|
Ці інциденти виявляють проблему меж: потужний агент може діяти в різних застосунках і від імені різних облікових записів, тож сама по собі хороша модель не є системою контролю доступу. Покупцям потрібно визначити, хто санкціонував дію, які дані можуть залишати систему, яку поведінку можна спостерігати та як можна перервати виконання. Це створює кількох потенційних власників бюджету. Це також означає, що жодна окрема категорія продуктів не має гарантованого шансу охопити всю можливість.
Потенційні переможці відрізняються залежно від точки контролю. OKTA виграє, якщо ідентичності агентів потребують окремо монетизованого керування життєвим циклом і доступом. ZS виграє, якщо політики Zero Trust поширюються на більшу кількість користувачів, робочих навантажень і трафіку агентів. PANW виграє, якщо покупці консолідують механізми контролю та роботу SOC на ширшій платформі. NET може додати контроль застосунків і edge-рівня до наявного трафіку; DDOG може пов’язати висновки безпеки з телеметрією застосунків. Це висновки щодо бізнес-моделей, а не підтверджені перетоки ринкової частки.
Конкурентний тиск припадає на недиференційовані точкові продукти та ручні робочі процеси. PANW і диверсифіковані платформи можуть об’єднувати можливості; MSFT, AWS і Google Cloud мають наявні канали збуту та партнерські відносини в межах своїх платформ. Незалежні постачальники повинні довести кращі результати впровадження, виявлення або управління, щоб захистити своє ціноутворення. Було б передчасно називати конкретну публічну компанію такою, що втрачає частку ринку, на підставі наявних доказів. Нижчі темпи зростання в OKTA порівняно з NET не доводять, що OKTA втрачає позиції на тому самому ринку: їхній продуктовий мікс і моделі монетизації відрізняються.
Альянс Blueprint є особливо релевантним, оскільки віддає перевагу координації між різними постачальниками. Відкриті інтерфейси можуть зменшити тертя інтеграції та збільшити загальні можливості розгортання, але також можуть полегшити заміну окремих інструментів. Тому членство в альянсі є сигналом дистрибуції, а не оголошенням про вже зафіксовану виручку. ACN та IBM можуть виграти від складності впровадження, тоді як автоматизація може чинити тиск на економіку сервісів, заснованих на людській праці. Для диверсифікованих акцій навіть успішний запуск безпекового продукту може бути затьмарений капітальними витратами на хмарну інфраструктуру, попитом на напівпровідники, завантаженням консалтингу або циклами апаратного забезпечення.
Cloudflare cf: шлях від інструментів для розробників до керованого агентами впровадження хмарних технологій
28 вересня Cloudflare представила публічну бета-версію
cf, агентно-орієнтований CLI, що охоплює понад 3 000 API-операцій і за замовчуванням має JSON-вивід. Компанія повідомила, що частка агентів у використанні Wrangler зросла приблизно з 25% у березні до 48% за попередній тиждень. Це вимірює використання інструменту, а не внесок у виручку.
Запуск Cloudflare cf
2 вересня Cloudflare також оголосила про підтримку Cursor Cloud Agents, що працюють на Cloudflare Sandboxes, надаючи підприємствам контроль над місцем виконання та доступом до коду, систем і секретів.
Інтеграція Cloudflare Sandboxes
Для NET інвестиційний висновок полягає в тому, що агенти можуть стати ще одним шляхом до впровадження продукту. Наш висновок полягає в тому, що простіше розгортання може залучити більше проєктів до сервісів обчислень, зберігання та мережевої взаємодії, а згодом — до контролю доступу й захисту застосунків, коли проєкти переходять у продакшн. Ланцюжок виглядає так: від нижчого бар’єра впровадження — до продакшн-навантажень, доходу від використання або підписок і перехресних продажів безпекових рішень. Релевантні показники — це активні платні проєкти, розширення клієнтської бази, прив’язка продуктів і прибуток після витрат на обчислення та підтримку; кількість завантажень CLI є недостатнім показником.
Ширше операційне охоплення також підвищує наслідки помилок у дозволах. Обсяг повноважень облікових даних, погодження суттєвих змін і можливість аудиту стають ціннішими, коли агенти можуть виконувати більше дій. Можливості інструмента не визначають бізнес-авторизацію, а CLI не є повноцінною системою безпеки. Це оголошення посилює наратив зростання NET, але саме по собі не виправдовує її приблизно 50.2x TTM P/S. Продакшн-впровадження має трансформуватися в дохід і кращий FCF на акцію.
OpenAI відкладає GPT-6.1 Astra: безпека стає обмеженням для релізу
AP повідомило 29 вересня, що OpenAI 28 вересня відклала випуск GPT-6.1 Astra через занепокоєння щодо безпеки. Рішення стосується саме цієї версії, а не зупинки всієї родини GPT.
Associated Press
У своєму попередньому повідомленні від 1 вересня OpenAI заявила, що частини розробки та випуску Astra були відкладені, поки компанія посилювала захист від кіберзловживань і несанкціонованих дій, зокрема моніторинг, здатний зупиняти таку поведінку. Той попередній етап розробки відрізняється від нинішнього відкладення випуску останньої версії.
OpenAI: шлях до Astra
На нашу думку, безпека стає умовою для постачання моделей і корпоративних закупівель.Відповідні потреби включають керування ідентичностями, обмежені дозволи, ізольоване виконання, моніторинг під час виконання, контроль вихідного мережевого трафіку та журнали аудиту. За бізнес-можливостями OKTA відповідає за керування ідентичностями; ZS і PANW — за контроль доступу та забезпечення мережевих політик; NET — за контрольоване виконання та захист застосунків; а DDOG — за спостережуваність і розслідування. Це зіставлення попиту, а не доказ закупівель OpenAI у цих постачальників.
Фінансовий ефект працює в обох напрямах. У середньостроковій перспективі підприємства можуть збільшити бюджети на безпеку, щоб забезпечити розгортання в масштабі. У короткостроковій перспективі відкладені релізи та довші цикли погодження можуть уповільнити зростання навантаження агентів і відтермінувати споживання хмарних ресурсів та визнання виручки. Бізнеси, чутливі до рівня використання, такі як NET і DDOG, потребують особливої уваги до цієї різниці в часі. Вбудовані механізми захисту постачальників моделей також підвищують конкурентну планку для сторонніх продуктів безпеки. Незалежні постачальники мають продемонструвати крос-модельне, крос-хмарне управління та вимірювані результати захисту.
Разом ці два чинники підтримують чітку інвестиційну тезу: ширші можливості агентів підвищують цінність надійних засобів авторизації та контролю виконання, тоді як прибутковість для акціонерів і надалі залежить від платного впровадження та юніт-економіки.
5. Ключові ризики
Терміни релізів і попит на безпеку можуть впливати на виручку в протилежних напрямах. Вищі пороги безпеки збільшують потреби в управлінні, але можуть відтермінувати запуск моделей і корпоративне впровадження, затримуючи пов’язане з цим споживання хмарних ресурсів. Зростання бюджету на безпеку в середньостроковій перспективі слід відрізняти від короткострокових затримок робочих навантажень.
Монетизація може відставати від технічного розгортання. Ширше впровадження агентів не обов’язково розширює бюджети на безпеку. Якщо додаткові можливості включено до чинних контрактів, витрати на послуги можуть зрости раніше, ніж дохід від підписок.
Консолідація платформ може чинити тиск на ціноутворення. Об’єднані можливості ідентифікації, захисту кінцевих точок, мережі та SOC можуть підвищити витрати на залучення для незалежних продуктів. Зростання клієнтської бази, що залежить від знижок, може не поліпшити прибутковість.
Інтеграція придбань може послабити якість зростання. ARR від придбань не свідчить про прискорення в наявному бізнесі. Міграція продуктів, інтеграція продажів і витрати на утримання працівників можуть відтермінувати грошову віддачу.
Фінансові порівняння можуть переоцінювати якість. Річні надходження від передплати покращують грошовий потік до визнання виручки; терміни капітальних витрат можуть погіршити показники окремого кварталу. Поглинання змінюють органічне зростання та витрати, пов’язані з обліком придбань. Коригування non-GAAP і компенсація акціями потребують аналізу в розрахунку на акцію. Місток реструктуризації NET є інформативним, але не доводить, що всі виключені витрати є неповторюваними.
Оцінка та попит — це окремі ризики. Сильні результати можуть супроводжуватися негативною дохідністю акцій, якщо очікуване зростання або прийнятний мультиплікатор знижуються. Пакетування може стримувати ціноутворення окремих продуктів, ШІ може автоматизувати наявну сервісну роботу, а підприємства можуть перерозподіляти, а не збільшувати бюджети на безпеку. Власний операційний збій постачальника безпекових рішень може спричинити витрати на усунення наслідків і зашкодити утриманню клієнтів. Тому у звіті запуск продуктів і заголовки про інциденти розглядаються як гіпотези, які слід перевіряти за контрактами та грошовими потоками.
6. Контрольний список моніторингу
Використовуйте наведений нижче контрольний список під час кожної публікації звітності та кожного суттєвого оновлення бізнесу. Базовий сценарій — вибірковий оптимізм щодо попиту за стриманого підходу до оцінки. Підвищуйте рівень впевненості лише тоді, коли платне впровадження, органічне зростання та конверсія грошових потоків взаємно підсилюють одне одного. Знижуйте його, якщо витрати на безпеку лише перетікають між продуктами або бухгалтерські коригування роблять більше, ніж операційні покращення.
|
Об’єкт
|
Відстежувати
|
Підтвердження
|
Спростування
|
|
OKTA
|
cRPO, платне впровадження агентів, маржа за GAAP
|
cRPO конвертується у виручку, тоді як маржа утримується
|
Функції агентів переважно включені безкоштовно; зростання сповільнюється
|
|
ZS
|
Органічний ARR, capex, річна конверсія FCF
|
Розгортання потужностей підтримує попит і відновлення грошових потоків
|
Витрати залишаються високими без органічного прискорення
|
|
PANW
|
Міст органічного зростання, інтеграція придбань, звичайний FCF
|
Покращуються крос-продажі та утримання клієнтів без надмірних стимулів
|
ARR від придбань маскує слабший базовий попит
|
|
NET / DDOG
|
Монетизація безпеки, місток GAAP, FCF на акцію
|
З’являються платне підключення безпекових рішень і операційний левередж
|
Зростання залишається дорогим в обслуговуванні або розмивання поглинає кошти
|
|
Диверсифіковані постачальники
|
Дохід від безпеки або обсяг замовлень порівняно з драйверами групи
|
Розкрита частка безпеки стає суттєвою
|
Цикл ШІ/хмари/апаратного забезпечення домінує в інвестиційній тезі щодо безпеки
|
|
Монетизація агентів
|
Робочі навантаження у продакшені, конверсія на платні плани, строки релізу та розгортання
|
Платне впровадження та підключення безпеки покращуються разом
|
Триваліші погодження, відкладене використання або витрати на обслуговування послаблюють прибуток
|
7. Джерела
Фінансові дані взято з результатів компаній і подань до SEC; для оцінки використано знімки на момент закриття торгів 28 вересня 2026 року. Фіскальні календарі, бізнес-моделі та наслідки поглинань відрізняються, як зазначено у фінансових порівняннях.



 Переказати