17 miliarde de dolari furați din criptomonede în ultimul deceniu — Iată unde a ajuns cu adevărat toți banii
 jo****@gmail.com2026-04-23
Hackerii din domeniul crypto au furat 17 miliarde de dolari în ultimul deceniu, conform DefiLlama, principalele metode fiind exploatarea podurilor și a cheilor private. Grupul Lazarus din Coreea de Nord este responsabil pentru furturi de miliarde sponsorizate de stat.
Șaptesprezece miliarde de dolari reprezintă o sumă uluitoare de bani furată din industria criptomonedelor de către hackeri pe o perioadă de zece ani, conform raportului DefiLlama privind suma furată din industria criptomonedelor începând cu anul 2010. De fiecare dată când citesc această statistică, îmi iau un moment să o las să se așeze înainte de a o pune în perspectivă. Șaptesprezece miliarde de dolari este o sumă mare. Numărul "pierdut" prin toate modalitățile diferite de a fura criptomonede, cum ar fi exploatările de vulnerabilități, atacurile asupra bridge-urilor, protocoalele de golire și hack-urile burselor (unele mult mai complexe decât altele), întărește ideea că această industrie are o problemă cu securitatea. Ceea ce s-a schimbat este că aceste incidente au crescut exponențial.
Cum se descompune cifra
Un serviciu numit DefiLlama agregă hack-urile din multe aspecte ale lumii criptomonedelor ca un instrument pentru a contribui la creșterea conștientizării cu privire la acest subiect relevant al industriei. Pe baza datelor analizate de DefiLlama, 17 miliarde de dolari au fost furați în diferite aspecte ale criptomonedelor în ultimii zece ani. Cu toate acestea, aceste sume în dolari nu sunt distribuite uniform pe parcursul celor 10 ani; au existat evenimente semnificative de hacking care au avut loc în intervalul de trei ani, din 2021 până în 2023, când valoarea totală blocată în finanțele descentralizate (DeFi) a explodat, iar la fel de rapid au crescut tentativele de hacking, deoarece atacatorii au recunoscut că o mulțime de bani erau plasați în DeFi cu doar câteva luni de auditare și testare de securitate.
Modelul atacurilor este similar. Un nou sector cripto atrage rapid fluxuri mari de capital – mai repede decât pot fi securizați banii prin audituri formale de securitate a codului, mai repede decât poate fi produsă și testată tehnologia securizată și mai repede decât poate cineva finaliza pe deplin testele de stres pentru a vedea ce se întâmplă atunci când 100 de milioane de dolari din activele unui individ sunt stocate într-un contract vechi de doar trei săptămâni. Atacatorii urmăresc aceste afluxuri rapide de bani și încep să găsească oportunități de a afla cum pot pătrunde în acei bani.
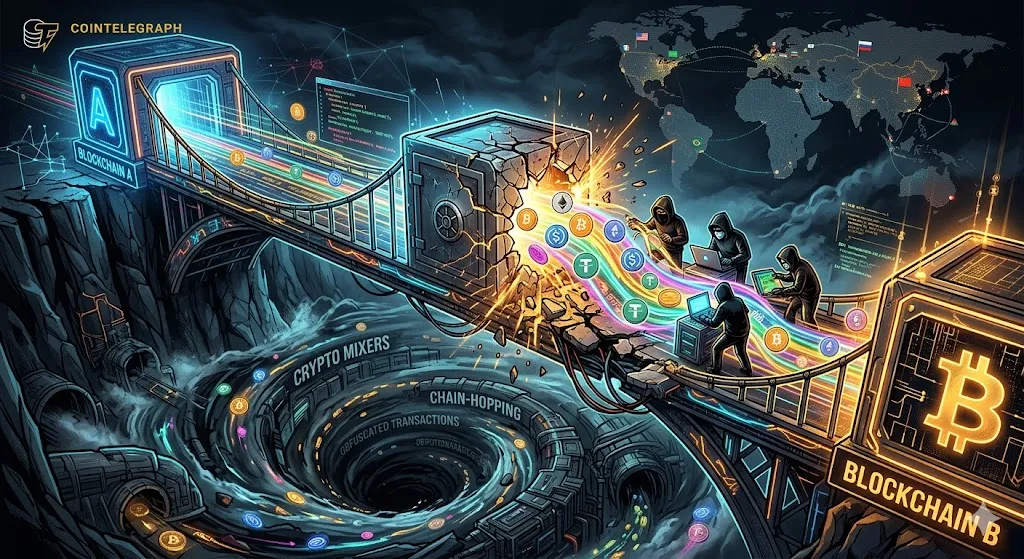
Podurile cross-chain au un istoric de a fi în centrul atacurilor la scară largă. În 2022, exploatarea bridge-ului Ronin a dus la pierderea a 625 de milioane de dolari. Exploatarea Wormhole a dus la pierderi de 320 de milioane de dolari, iar Nomad a suferit pierderi de 190 de milioane de dolari. Unul dintre principalele motive pentru care podurile cross-chain sunt o țintă atât de atractivă pentru potențialii atacatori este că acestea stochează mai multe pool-uri mari de active pe ambele părți ale celor două lanțuri găzduite – astfel, podurile cross-chain pot fi înțelese ca funcționând ca un seif care se află la intersecția a două sisteme; prin urmare, securizarea acelei intersecții este foarte dificilă.
Anatomia unui hack cripto
Există multe modalități diferite prin care hackerii pot fura criptomonede, iar a le grupa pe toate la un loc face mai dificilă înțelegerea a ceea ce se întâmplă de fapt.
Unele dintre aceste hack-uri se întâmplă la nivelul contractelor inteligente. În aceste tipuri de hack-uri, un atacator profită de o vulnerabilitate în modul în care este codat un contract inteligent și folosește acea vulnerabilitate pentru a efectua o tranzacție financiară pe care contractul inteligent ar permite-o. Un atac cu împrumut flash este un exemplu al acestui tip de hack. În acest caz, un atacator poate împrumuta o sumă mare de bani și apoi, în cadrul aceleiași tranzacții, poate manipula un oracle de preț sau un pool de lichidități, poate extrage valoare din tranzacție și poate returna fondurile împrumutate. Toate acestea vor avea loc în decurs de câteva secunde – fără a exista o parolă furată sau o utilizare neautorizată a unui server; singurul lucru care s-a întâmplat a fost că matematica a fost folosită împotriva ei înseși.
Un alt exemplu de atac este atunci când cineva obține acces la o cheie privată care îi permite să controleze trezoreria unui protocol sau să semneze pentru un bridge. O ilustrare elocventă a acestui lucru este hack-ul Ronin, în care hackeri sponsorizați de statul nord-coreean au vizat angajați individuali ai Sky Mavis (creatorul Axie Infinity) pentru a obține suficient acces la chei pentru a goli bridge-ul de fonduri fără a fi observați timp de șase zile.
Acest detaliu ar trebui luat în considerare: a durat o săptămână întreagă pentru ca cel mai mare hack individual din istoria criptomonedelor să fie detectat.
Apoi, există hack-urile burselor centralizate, cum ar fi cele care dețin banii clienților. Colapsul FTX nu s-a datorat unui hack în sens tradițional, dar cele 400 de milioane de dolari retrași din portofelele sale la câteva ore după ce a depus cererea de faliment s-au datorat aproape sigur unui hack. Mt. Gox a pierdut 850.000 de Bitcoin pe parcursul mai multor ani, iar Mt. Gox nu a reușit niciodată să identifice ce se întâmpla în timp ce hack-ul era în desfășurare.
Cine fură
Multe dintre cele mai semnificative hack-uri nu sunt oportunism aleatoriu. Grupului Lazarus din Coreea de Nord i-au fost atribuite miliarde de dolari în criptomonede furate din mai multe operațiuni. Guvernul SUA a sancționat diferite adrese de portofel asociate cu aceștia, iar o serie de companii de analiză blockchain au urmărit mișcarea activelor în cadrul unei serii de sisteme de spălare a banilor din ce în ce mai complicate (mixere, salturi de lanț și prin brokeri situați în jurisdicții slab reglementate).
Furtul de criptomonede la acest nivel a devenit o sursă de venit pentru un stat-națiune sancționat oficial. Este un lucru ciudat de spus, dar există o mulțime de dovezi care susțin acest lucru, de la numeroase organizații independente de cercetare.
Celelalte hack-uri implică, de obicei, hackeri mai puțin sofisticați care le comit (de exemplu, dezvoltatori care au găsit orice protocol neauditat, echipe care încearcă să se depășească reciproc, persoane care fac phishing utilizatorilor individuali).
Ce a rezolvat și ce nu a rezolvat industria
În lumea de astăzi, auditurile de securitate sunt acum efectuate la fiecare lansare serioasă de protocol ca practică standard. Programele de recompensare a erorilor (bug bounty) sunt o modalitate prin care cercetătorii pot obține o recompensă legitimă pentru descoperirea vulnerabilităților înainte ca hackerii să le descopere. Multe bridge-uri utilizează acum configurații de validatori mai descentralizate pentru a atenua riscul unui singur punct de eșec.
În ciuda acestor eforturi, hack-urile continuă să aibă loc cu o frecvență fără precedent. Deși s-au făcut eforturi pentru a încetini frecvența incidentelor individuale cu adevărat dezastruoase, pierderile cumulative totale continuă să crească.
Realitatea este că multe dintre componentele infrastructurii cripto au început ca produse construite în grabă, de echipe mici, realizate într-o grabă competitivă pentru a pune bani în circulație fără a avea timp să analizeze pe deplin scenariile "ce ar fi dacă" din perspectiva atacatorului care are timp nelimitat pentru a ataca, precum și mijloace financiare nelimitate la dispoziția sa.
Acest mediu a costat industria peste 17 miliarde de dolari în ultimul deceniu. Rezultatul următorului deceniu depinde de faptul dacă industria a învățat cu succes din aceste greșeli sau pur și simplu a devenit mai bună la înregistrarea analizelor post-mortem.