Hack da Kelp DAO: invasor drena quase todo o ETH de $293M, deixando apenas fundos congelados
 Natalia Ivanov2026-05-06
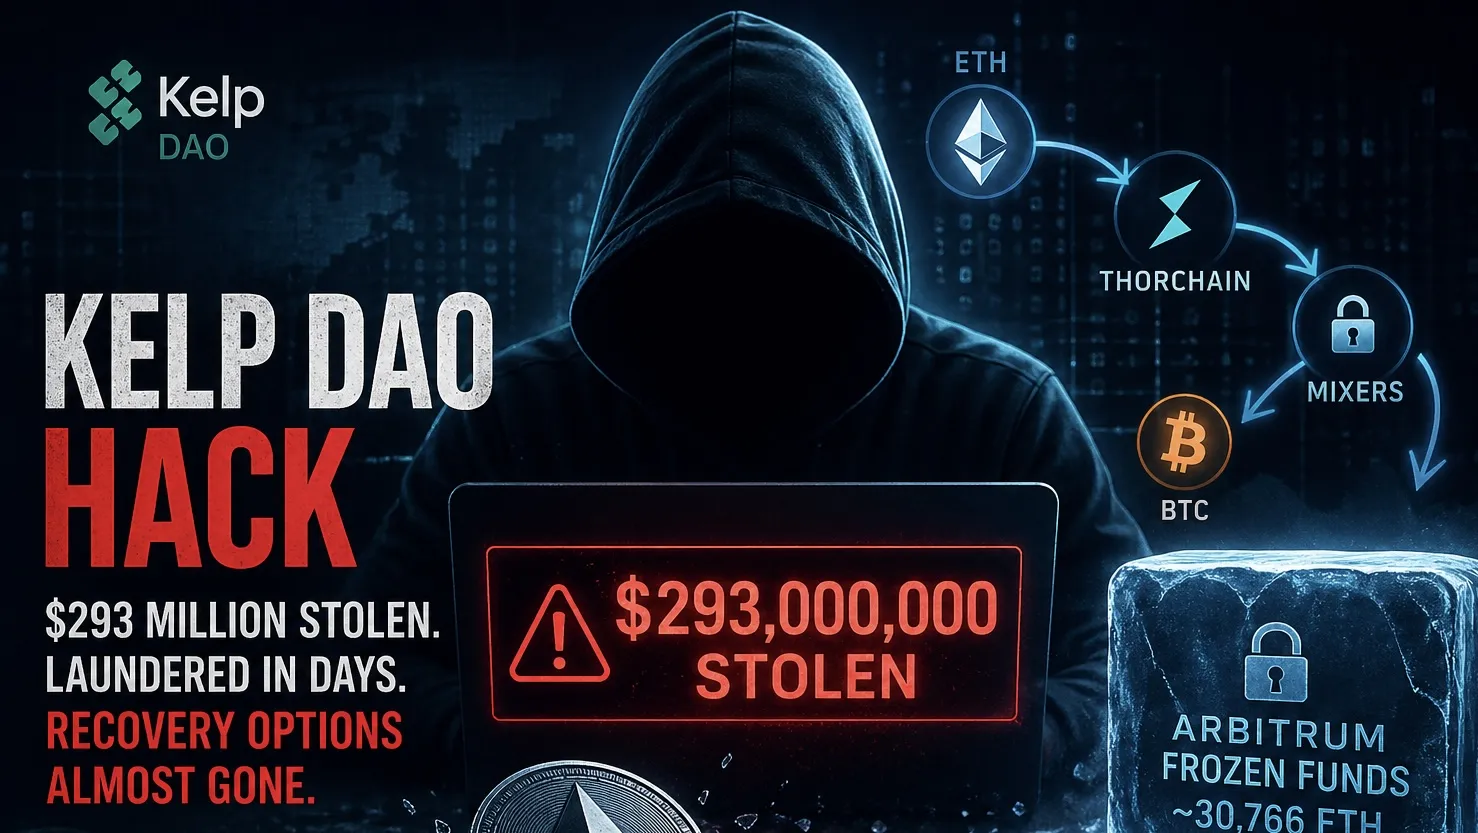
Após o hack de $293 milhões do Kelp DAO, o atacante rapidamente lavou ETH via THORChain e mixers, deixando apenas os fundos congelados da Arbitrum recuperáveis à medida que as opções de rastreamento desaparecem.
O atacante responsável pelo hack de aproximadamente US$ 293 milhões da Kelp DAO teria executado uma operação de lavagem rápida, transferindo quase todo o ETH "derretido" para fora da atividade de trading estatística dias após o roubo. Isso reduziu drasticamente as opções potenciais de recuperação para apenas os fundos restantes congelados na governança de segurança da Arbitrum.
Movimento Rápido de Fundos Roubados
O rastreamento da blockchain indicou que o atacante começou a distribuir os fundos roubados na terça-feira, apenas alguns dias após a exploração (no sábado, quando cerca de 116.500 Ether re-apostados (rsETH) foram desviados do protocolo de ponte baseado em LayerZero da Kelp DAO). Os depósitos roubados valiam cerca de US$ 290 milhões a 293 milhões de dólares na época.
O atacante começou reunindo aproximadamente 75.700 ETH em novas carteiras, no valor de mercado da época de cerca de US$ 175 milhões. Este passo, comum no início de explorações sofisticadas, serve para desconectar a transação de exploração do processo de lavagem.
O dinheiro foi então enviado através de vários "estados de caixa encurralados", utilizando uma variedade de ferramentas descentralizadas de privacidade e liquidez, em um esforço para mascarar o rastro das transações e o rastro da propriedade.
Uso de THORChain e Ferramentas de Privacidade
Acredita-se que uma grande parte da lavagem tenha passado pela THORChain, uma rede de liquidez cross-chain que facilita trocas entre cadeias distintas sem a necessidade de contrapartes centrais. Com base na análise da blockchain, o atacante teria trocado uma grande parte do Ether por Bitcoin (BTC) na plataforma.
Essa atividade auto-realizável, que gerou bilhões de dólares (211% de ROI) em taxas de transação para o protocolo (IOU, USDT e USDC), mostrou como a infraestrutura permissionless de liquidez descentralizada fungível pode ser aproveitada para volumes ilícitos elevados. Uma estimativa do valor das taxas da atividade (cerca de US$ 910.000) ressalta seu impacto.
Mesmo depois da THORChain, alguns dos fundos foram enviados através de outro protocolo de mixagem chamado Umbra, que é construído usando tecnologia confidencial. Essa camada adicional de ofuscação tornou mais difícil para investigadores e empresas de análise rastrear os fundos.
Até quinta-feira, os feeds de inteligência de blockchain da Arkham revelaram que a maioria dos fundos na carteira originalmente marcada do atacante havia sido drenada, sugerindo que sua "saga de lavagem de dinheiro" estava perto da conclusão.
Sinais de uma Estratégia de Saída Estruturada
Plataformas de inteligência on-chain como a Arkham descobriram que os padrões de movimento eram característicos de uma "entrega" (hand-off), em vez de uma retenção a longo prazo.
Em vez de manter o dinheiro roubado em carteiras identificáveis, o que poderia desencadear um esforço colaborativo de recuperação contra o atacante, o dinheiro foi consolidado, transformado em diferentes ativos, e passado por inúmeras contas de custódia intermediárias, tudo em um período muito curto de tempo.
Referindo-se ao ritmo rápido e ao design das transações, os analistas apontaram que as transações parecem ter sido realizadas com o objetivo de "sacar" o dinheiro, em vez de manipular o mercado ou negociar o resgate.
Janela de Recuperação Limitada: Fundos Congelados da Arbitrum
Nem todos os ativos roubados foram convertidos e alguns ainda estão congelados. O conselho de segurança da Arbitrum congelou cerca de 30.766 ETH do "fetch" da Binance após a reentrada.
Esses ativos foram movidos para uma carteira intermediária que está sob controle de governança e não pode ser movimentada neste momento (sem a aprovação da governança em nível de protocolo).
Esta tranche congelada é agora a maior parte recuperável da exploração, com o restante do ETH roubado já tendo passado por sua própria série de mixers e swaps cross-chain, obscurecendo ainda mais sua origem.
Como a Exploração se Originou
O ataque foi contra a Kelp DAO, um protocolo de restaking que utiliza derivativos de staking líquido. Usando falhas em seu sistema de ponte rsETH interoperável com LayerZero, o atacante conseguiu sacar grandes quantidades de Ether re-apostado.
O ativo roubado, rsETH, é uma abstração de posições de ETH apostadas que são reaproveitadas em estruturas de finanças descentralizadas para obter rendimentos adicionais. Embora eficiente, essa composabilidade pode levar a um maior risco sistêmico se a infraestrutura da ponte for comprometida.
Implicações Mais Amplas para a Segurança DeFi
Tais explorações destacam ainda mais o perigo existente para a infraestrutura DeFi cross-chain, onde o uso de protocolos de ponte e restaking se cruzam. A rápida lavagem de fundos através de protocolos DeFi demonstra tanto a força do DeFi quanto seu calcanhar de Aquiles: as finanças permissionless.
Por um lado, os modelos de liquidez de código aberto e de "perma-bridging" do DeFi não são afetados por certos cenários de ataque, como explorações existentes em pontes de stablecoins atuais. Por outro lado, essa abertura também é propícia a ser explorada como pontos de acesso críticos ao longo de canais de fluxo ilícitos.
Ao mesmo tempo, o congelamento parcial do sistema judicial da Arbitrum revela como os poderes de emergência estão se deslocando para as mãos de conselhos de segurança descentralizados. No entanto, tais medidas são cada vez mais limitadas em sua eficácia pela rapidez com que os atacantes podem colocar fundos em múltiplas cadeias e camadas de privacidade.
Perspectiva
Como grande parte do valor roubado já foi espalhada por múltiplas cadeias através de swaps cross-chain e mixers de privacidade, a investigação provavelmente se concentrará nos fundos congelados sob a governança da Arbitrum.
Para os investigadores, o caso destaca um problema bem conhecido nas finanças descentralizadas: uma vez que uma grande quantidade de fundos roubados é rapidamente transferida entre pontes, trocada e anonimizada, a oportunidade de recuperar os ganhos ilícitos é limitada a horas ou dias, em vez de semanas.