Como o Phishing com Deepfake Alvo Sua Carteira Cripto (e Por Que as Velhas Regras Falharam)

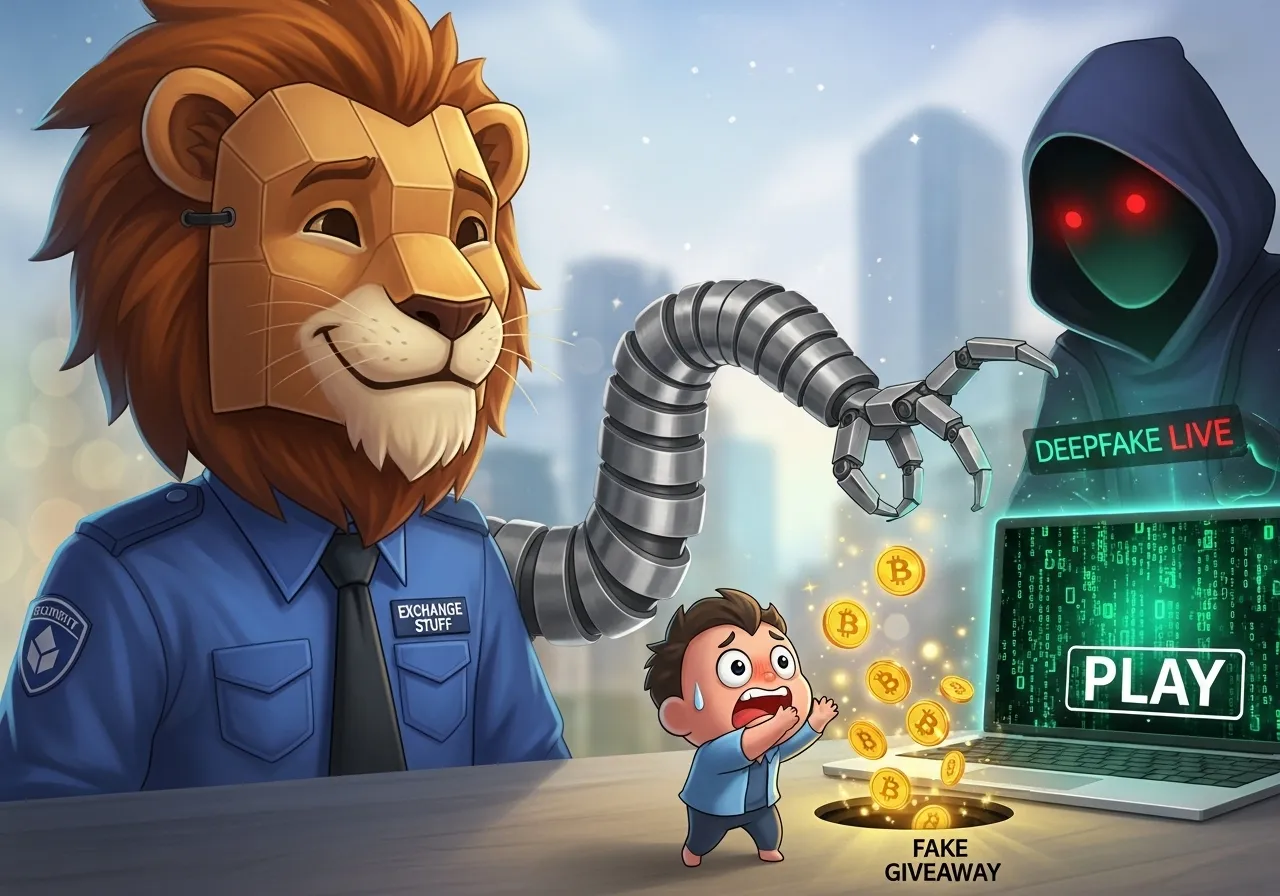
Phishing por deepfake roubou mais de $311 milhões de carteiras cripto apenas em janeiro de 2026. Conheça os cinco tipos de ataques que estão mirando os traders neste momento e saiba como proteger seus ativos antes que seja tarde demais.
A transmissão parecia completamente real. Mostrava Vitalik Buterin sentado no que parecia ser um salão de conferências ao vivo, falando diretamente para a câmera sobre uma nova doação da Fundação Ethereum. A qualidade da produção era alta. A voz estava certa. Os maneirismos estavam certos. O endereço de doação aparecia na tela com um contador regressivo. Envie ETH agora e receba o dobro de volta em 24 horas.
Um trader em Londres assistiu por dois minutos, reconheceu o rosto e a voz, e enviou 1.4 ETH. A contagem regressiva expirou. Nada voltou. Quando ele procurou a transmissão original, ela já havia sido retirada do ar. O endereço já havia coletado fundos de 340 outras carteiras antes que a plataforma o removesse.
Ele não clicou em um link suspeito. Ele não ignorou um erro gramatical. Ele assistiu ao que parecia ser uma pessoa real dizendo coisas reais em tempo real. É isso que torna o phishing deepfake diferente de todos os golpes anteriores, e é por isso que está drenando centenas de milhões de dólares de carteiras de criptomoedas neste momento.
Por Que as Regras Antigas Não Funcionam Mais
Por anos, o conselho era direto: verifique a gramática ruim, procure links suspeitos, verifique o endereço de e-mail do remetente e nunca clique em nada que pareça estranho. Esse conselho protegia as pessoas contra os ataques de phishing de 2018 e 2019. Ele não as protege contra o que está acontecendo em 2026.
O phishing deepfake elimina todas as bandeiras vermelhas tradicionais. As mensagens são gramaticalmente perfeitas porque foram escritas por IA. O branding corresponde a exchanges legítimas, desde a fonte até a cor. As vozes são indistinguíveis de pessoas reais. O vídeo é sincronizado, fluido e contextualmente preciso. E a urgência parece genuína porque é entregue por meio de canais em que os traders confiam: transmissões ao vivo do YouTube, anúncios do Telegram e endereços de e-mail que parecem idênticos aos reais.
Somente em janeiro de 2026, ataques de phishing drenaram mais de 311 milhões de dólares de usuários de cripto. Golpes de personificação cresceram 1.400 por cento ano a ano em 2025. Golpes habilitados por IA foram 4.5 vezes mais lucrativos do que golpes tradicionais.
A escala não é teórica. A Chainalysis estima que golpistas roubaram aproximadamente US$ 17 bilhões através de golpes e fraudes com criptomoedas em 2025, e dados do início de 2026 sugerem que esse número será superado antes do final do ano. O pagamento médio por vítima cresceu de 782 dólares em 2024 para 2.764 dólares em 2025, um aumento de 253 por cento. Os atacantes não estão mais lançando uma rede ampla. Eles estão mirando em menos pessoas para quantias maiores e estão tendo sucesso.
Cinco Maneiras Como o Phishing Deepfake Ataca Traders de Cripto
1. Vídeos Falsos de Endosso de Celebridades
Este é o ataque que atingiu o trader na história de abertura. Golpistas geram vídeos de IA de figuras conhecidas, incluindo Elon Musk, Michael Saylor e Vitalik Buterin, promovendo lançamentos falsos de tokens, sorteios ou oportunidades de investimento. A qualidade atingiu um ponto em que a maioria dos espectadores não consegue distinguir o falso de imagens de entrevistas reais ou transmissões ao vivo. O setor de criptomoedas respondeu por 88% de todos os casos de fraude deepfake detectados em 2023, e os números cresceram a cada ano desde então. Esses vídeos são tipicamente implantados através de contas falsas do YouTube, canais legítimos sequestrados ou anúncios pagos em mídias sociais que usam a mesma identidade visual da pessoa que está sendo imitada.
2. Impersonificação por Clonagem de Voz
Este é mais direcionado e mais perigoso porque parece pessoal. A tecnologia de clonagem de voz agora requer apenas de três a cinco segundos de áudio de amostra para criar uma réplica convincente de qualquer voz. Golpistas coletam áudio de podcasts, entrevistas do YouTube, Twitter Spaces e gravações de conferências, então usam a voz clonada para ligar diretamente para traders, fingindo ser funcionários de suporte de exchanges, um consultor financeiro ou, em alguns casos, um amigo ou colega cuja voz eles obtiveram de gravações públicas. O chamador diz que há um problema com sua conta, que uma retirada não autorizada foi sinalizada ou que você precisa verificar sua frase semente imediatamente para evitar uma perda. A voz parece certa. A urgência parece real. E a ligação está chegando diretamente ao seu telefone.
3. Transmissões ao Vivo Deepfake
Transmissões ao vivo falsas no YouTube e plataformas de mídia social são um dos vetores de ataque deepfake que mais crescem em cripto. Os atacantes criam uma transmissão que parece mostrar uma figura proeminente em um anúncio em tempo real. Um cronômetro de contagem regressiva é executado na tela. Um endereço de carteira é exibido para doações ou participação. Os espectadores que se juntam no meio da transmissão veem o endereço recebendo fundos em tempo real, o que cria prova social de que o sorteio é legítimo. Quando a plataforma remove a transmissão, dezenas ou centenas de carteiras já enviaram fundos para um endereço que o atacante controla. As perdas por phishing de assinatura saltaram 207% em janeiro de 2026 em comparação com dezembro de 2025, e os ataques de transmissão ao vivo são um motor significativo desse aumento.
4. E-mails de Phishing Gerados por IA
O e-mail de phishing de 2026 não se parece em nada com os de cinco anos atrás. A IA gera mensagens que replicam perfeitamente o tom, a identidade visual e o estilo de escrita de exchanges legítimas. O logotipo está correto. O rodapé corresponde. A linguagem soa como algo que uma equipe de conformidade real escreveria. O e-mail informa que sua conta foi sinalizada para revisão, que uma retirada foi iniciada ou que você precisa concluir uma etapa de verificação dentro de 24 horas. O link no e-mail leva a um site que parece idêntico à plataforma real. Cada campo que você preenche vai diretamente para o atacante. Incidentes relacionados a deepfakes em cripto aumentaram 654% de 2023 para 2024 e continuam a acelerar. O e-mail não é mais o elo fraco que já foi. Agora é a parte mais convincente do ataque.
5. Sites Drenadores de Carteiras e Cartas Físicas
Dois vetores de ataque que a maioria dos traders não espera. Os sites drenadores de carteiras mimetizam interfaces de carteiras e plataformas DeFi legítimas. Quando um usuário conecta sua carteira para reivindicar um airdrop falso, bônus ou lançamento de NFT, um contrato inteligente malicioso é executado automaticamente e drena todos os ativos da carteira conectada. As transações de blockchain são irreversíveis. Não há equipe de suporte para ligar e nenhum estorno para solicitar. No início de 2026, a Safe Labs descobriu uma campanha coordenada envolvendo 5.000 endereços maliciosos vinculados a ferramentas de drenagem de carteiras. O segundo vetor é ainda mais inesperado: correspondência física. Os golpistas estão agora enviando cartas com aparência oficial, personificando empresas de carteiras de hardware como Ledger e Trezor, impressas em papel timbrado da marca, alegando que os usuários devem concluir uma atualização de autenticação obrigatória. Cada carta inclui um código QR que leva a um site de configuração falso. A etapa final pede a frase de recuperação da carteira.
Se qualquer comunicação, digital ou física, solicitar sua frase semente ou palavras de recuperação, pare imediatamente. Nenhuma exchange, empresa de carteira ou equipe de suporte legítima jamais pedirá essas informações sob qualquer circunstância.
As Bandeiras Vermelhas Que Ainda Funcionam em 2026
As bandeiras vermelhas tradicionais se foram, mas os ataques deepfake ainda deixam rastros. Aqui está o que observar:
- A URL raramente é perfeita. Sites deepfake usam domínios que diferem em apenas um caractere do real: lbank-secure.com em vez de lbank.com, ou ethereurn.org com uma troca sutil de letra. Sempre digite a URL manualmente em vez de clicar em um link.
- Sorteios que exigem que você envie primeiro são sempre golpes. Nenhuma organização legítima pede que você envie cripto para receber mais de volta. Esta regra nunca teve uma única exceção.
- A urgência é uma arma. Qualquer mensagem, chamada, vídeo ou e-mail que crie pressão de tempo artificial é projetado para impedi-lo de pensar com clareza. Plataformas legítimas não lhe dão janelas de 15 minutos para verificar sua identidade antes que os fundos sejam congelados.
- Figuras famosas não realizam sorteios públicos por meio de transmissões ao vivo. Se uma pessoa proeminente parece estar distribuindo cripto online, ela não está. Cada única ocorrência deste formato tem sido um golpe.
- Verifique o histórico da conta de transmissão ou vídeo. Um canal do YouTube executando uma transmissão ao vivo de Vitalik Buterin que foi criado há três dias não é real. Canais legítimos têm anos de conteúdo, crescimento consistente de assinantes e histórico verificável.
- O suporte real de exchanges não liga para você sem ser solicitado. Se você receber uma ligação de alguém que afirma ser do LBank, Binance ou qualquer outra exchange, desligue e entre em contato com a exchange diretamente através do site oficial para verificar.
- Cartas físicas de empresas de carteiras de hardware pedindo atualizações de segurança não são reais. Ledger, Trezor e outros fabricantes de carteiras de hardware se comunicam através do aplicativo oficial ou e-mail associado ao seu registro de conta, nunca por correio postal com códigos QR.
Como Proteger Sua Carteira de Cripto
Consciência não é suficiente. Aqui está uma lista de verificação de proteção prática construída especificamente para o ambiente de ameaças de 2026:
- Nunca compartilhe sua frase semente ou palavras de recuperação com ninguém, em nenhum lugar, por qualquer motivo. Armazene-as offline, escritas em papel, em um local que somente você controle.
- Use uma carteira de hardware para quaisquer bens acima do que você usaria como dinheiro de bolso. As carteiras de hardware mantêm as chaves privadas offline e fora do alcance de ataques baseados em navegador, drenadores de carteira e malware.
- Habilite a lista branca de endereços de saque em todas as exchanges que você usa. Isso evita que fundos sejam enviados para novos endereços sem verificação adicional, mesmo que sua conta seja comprometida.
- Marque as URLs oficiais de todas as exchanges e carteiras que você usa e acesse-as apenas por meio desses favoritos. Nunca siga links de e-mails, mídias sociais ou aplicativos de mensagens.
- Desconecte sua carteira de todos os sites ou plataformas DeFi depois de terminar de usá-los. Deixar uma carteira conectada concede a contratos maliciosos acesso contínuo para aprovar transações futuras.
- Revise e revogue as aprovações de tokens regularmente usando ferramentas como Revoke.cash ou o verificador de aprovação de tokens do Etherscan. Aprovações ilimitadas concedidas no passado ainda podem ser exploradas posteriormente.
- Ative a autenticação de dois fatores usando um aplicativo autenticador em vez de SMS em todas as contas de cripto. A autenticação de dois fatores baseada em SMS pode ser contornada por meio de ataques de troca de SIM.
- Antes de interagir com qualquer plataforma que afirme oferecer um airdrop, bônus ou sorteio, verifique sua legitimidade através dos canais oficiais de anúncio da exchange, nunca através do link fornecido na própria oferta.
- Se você receber uma ligação de voz de alguém que afirma ser do suporte da exchange, desligue e ligue de volta para o número de suporte oficial listado no site da exchange. A clonagem de voz é sofisticada o suficiente para que reconhecer uma voz não seja mais um método de verificação confiável.
O pagamento médio de golpes por vítima cresceu 253 por cento em um ano. Os atacantes estão ficando melhores em mirar em pessoas que deveriam saber mais. A preparação é a única defesa confiável.
O Que Isso Significa Para Sua Negociação
O phishing deepfake não é uma ameaça de nicho que afeta apenas traders inexperientes. O crescimento de 1.400 por cento em golpes de personificação e os 311 milhões de dólares drenados em um único mês contam uma história diferente. Esses ataques estão atingindo pessoas que negociam há anos, que entendem de cripto e que pensavam que sabiam o que procurar.
A tecnologia por trás desses ataques não se tornará menos sofisticada. Os atacantes agora têm acesso a ferramentas que custam quase nada para operar, geram ataques que parecem e soam completamente reais, e visam pessoas em uma escala que era impossível há dois anos. A única resposta confiável é mudar a forma como você verifica tudo, não apenas o que você procura.
Confie no processo, não na apresentação. Verifique através de canais oficiais, não através do canal que pede sua confiança. Vá com calma quando algo parecer urgente. E proteja sua frase semente como se fosse a única chave para tudo o que você possui, porque em cripto, ela é.