17 bilhões de dólares roubados em criptomoedas em uma década — Veja para onde todo esse dinheiro realmente foi
 jo****@gmail.com2026-04-23
Os hacks de cripto drenaram US$ 17 bilhões ao longo de uma década, segundo a DefiLlama, com pontes e exploração de chaves privadas como os principais vetores. O Grupo Lazarus da Coreia do Norte é responsável por bilhões em roubos patrocinados pelo estado.
Dezessete bilhões de dólares é uma quantia impressionante de dinheiro roubado da indústria de criptomoedas por hackers ao longo de um período de dez anos, conforme relatado pela DefiLlama sobre o valor roubado na indústria de criptomoedas desde 2010. Toda vez que leio essa estatística, levo um momento para assimilá-la antes de colocá-la em perspectiva. Dezessete bilhões de dólares é uma quantia vultosa. O número "perdido" através de todas as diferentes formas de roubar criptomoedas, como hacks de exploração, ataques a pontes, protocolos de drenagem e hacks de exchanges (alguns muito mais complexos do que outros), reforça que esta indústria tem um problema de segurança. O que mudou é que esses incidentes aumentaram exponencialmente.
Como o Número se Divide
Um serviço chamado DefiLlama agrega hacks em muitos aspectos do mundo das criptomoedas como uma ferramenta para ajudar a criar conscientização sobre este tópico relevante da indústria. Com base em dados analisados pela DefiLlama, $17 bilhões foram hackeados em diferentes aspectos da criptomoeda nos últimos dez anos. No entanto, esses valores em dólares não estão distribuídos uniformemente ao longo desses 10 anos; houve eventos de hacking significativos que ocorreram no período de três anos de 2021 a 2023, quando o valor total bloqueado em finanças descentralizadas (DeFi) disparou, e tão rapidamente as tentativas de hack aumentaram, pois os atacantes reconheceram que havia muito dinheiro sendo colocado em DeFi com apenas alguns meses de auditoria e testes de segurança.
O padrão dos ataques é semelhante. Novos setores de cripto atraem grandes fluxos de capital rapidamente – mais rápido do que o dinheiro pode ser protegido através de auditorias formais de segurança de código, mais rápido do que a tecnologia segura pode ser produzida e testada, e mais rápido do que qualquer um pode completar totalmente os testes de estresse para ver o que acontece quando $100 milhões dos ativos de um indivíduo são armazenados dentro de um contrato que tem apenas três semanas de existência. Os atacantes observam esses influxos rápidos de dinheiro e começam a encontrar oportunidades para descobrir como podem violar esse dinheiro.
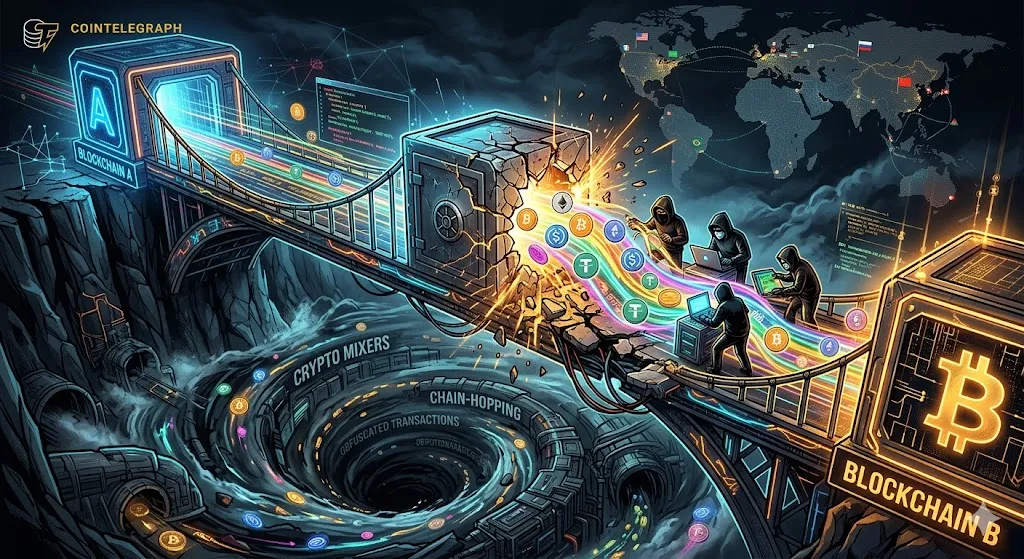
Pontes cross-chain têm um histórico de serem foco para ataques em larga escala. Em 2022, o exploit da ponte Ronin resultou na perda de $625 milhões. O exploit da Wormhole resultou em $320 milhões em perdas e a Nomad sofreu $190 milhões em perdas. Uma das principais razões pelas quais as pontes cross-chain são um alvo tão atraente para potenciais atacantes é que elas armazenam múltiplos grandes pools de ativos em ambos os lados das duas cadeias hospedadas nelas – assim, as pontes cross-chain podem ser entendidas como funcionando como um cofre que está na interseção de dois sistemas; portanto, proteger essa interseção é muito difícil.
A Anatomia de um Hack de Cripto
Existem muitas maneiras diferentes pelas quais os hackers podem roubar criptomoedas, e agrupá-las todas juntas torna mais difícil entender o que está realmente acontecendo.
Alguns desses hacks acontecem no nível do contrato inteligente. Nesses tipos de hacks, um atacante tira vantagem de alguma falha na forma como um contrato inteligente é codificado e usa essa falha para realizar uma transação financeira que o contrato inteligente permitiria. Um ataque de flash loan é um exemplo desse tipo de hack. Neste caso, um atacante pode pegar emprestado uma grande quantia de dinheiro e, dentro da mesma transação, manipular um oráculo de preço ou um pool de liquidez, extrair valor da transação e devolver os fundos emprestados. Tudo isso ocorrerá em questão de segundos – sem que haja qualquer senha roubada ou uso não autorizado de um servidor; a única coisa que aconteceu foi que a matemática foi usada contra si mesma.
Outro exemplo de ataque é quando alguém obtém acesso a uma chave privada que lhe permite controlar o tesouro de um protocolo ou assinar uma ponte. Uma ilustração primorosa disso é o hack da Ronin, no qual hackers patrocinados pelo estado norte-coreano alvejaram funcionários individuais da Sky Mavis (a criadora do Axie Infinity) para obter acesso suficiente às chaves e drenar os fundos da ponte sem serem notados por seis dias.
Este detalhe deve ser contemplado: levou uma semana inteira para que o maior hack individual na história da criptomoeda fosse detectado.
Depois, há os hacks de exchanges centralizadas, como aquelas que detêm o dinheiro dos clientes. O colapso da FTX não foi devido a um hack no sentido tradicional, mas os $400 milhões retirados de suas carteiras horas depois de ter pedido falência foram quase certamente devido a um hack. A Mt. Gox perdeu 850.000 Bitcoin ao longo de vários anos, e a Mt. Gox nunca conseguiu identificar o que estava acontecendo enquanto o hack estava em andamento.
Quem Está Roubando
Muitos dos hacks mais significativos por aí não são oportunismo aleatório. O Grupo Lazarus da Coreia do Norte foi associado a bilhões de dólares em criptomoedas roubadas de várias operações. O governo dos EUA sancionou diferentes endereços de carteira associados a eles, e várias empresas de análise de blockchain rastrearam o movimento dos ativos dentro de uma série de sistemas de lavagem de dinheiro cada vez mais complicados (mixers, saltos de cadeia e através de corretores localizados em jurisdições mal reguladas).
O roubo de criptomoedas neste nível tornou-se uma fonte de receita para um estado-nação oficialmente sancionado. Isso é algo estranho de se dizer, mas há muitas evidências que comprovam isso, de inúmeras organizações de pesquisa independentes.
Os outros hacks geralmente têm hackers menos sofisticados a perpetrá-los (por exemplo, desenvolvedores que encontraram qualquer protocolo não auditado, equipes tentando superar umas às outras, pessoas que estão fazendo phishing de usuários individuais).
O Que a Indústria Corrigiu e Não Corrigiu
No mundo de hoje, auditorias de segurança são agora realizadas em todo lançamento sério de protocolo como prática padrão. Programas de recompensa por bugs são uma forma de os pesquisadores terem uma avenida para obter um pagamento legítimo pela descoberta de vulnerabilidades antes que os hackers o façam. Muitas pontes agora utilizam configurações de validadores mais descentralizadas para mitigar o risco de um único ponto de falha.
Apesar desses esforços, os hacks continuam a acontecer com uma frequência sem precedentes. Embora tenha havido algum esforço para diminuir a frequência de incidentes únicos verdadeiramente desastrosos, as perdas cumulativas totais continuam a crescer.
A realidade é que muitas das peças da infraestrutura cripto começaram como produtos construídos às pressas por pequenas equipes, feitos com urgência competitiva para colocar dinheiro em circulação sem ter tempo para pensar completamente em cenários hipotéticos da perspectiva do atacante, que tem tempo ilimitado para atacar, bem como meios financeiros infinitos à sua disposição.
Este ambiente custou à indústria mais de $17 bilhões para ser construído na última década. O resultado da próxima década depende se a indústria aprendeu com sucesso com esses erros, ou simplesmente se tornou melhor em registrar suas análises post-mortem.